📣 Integrity Security Services (ISS) ahora es OmniTrust.
Lea la carta de nuestro CEO ->

Cumplimiento del ciclo de vida y garantía normativa

Evalúe y mantenga una confianza cibernética continua en aplicaciones e infraestructura, con aplicación de políticas y controles de identidad preparados para auditorías. Respalde los requisitos normativos y del sector en evolución.

Los desafíos

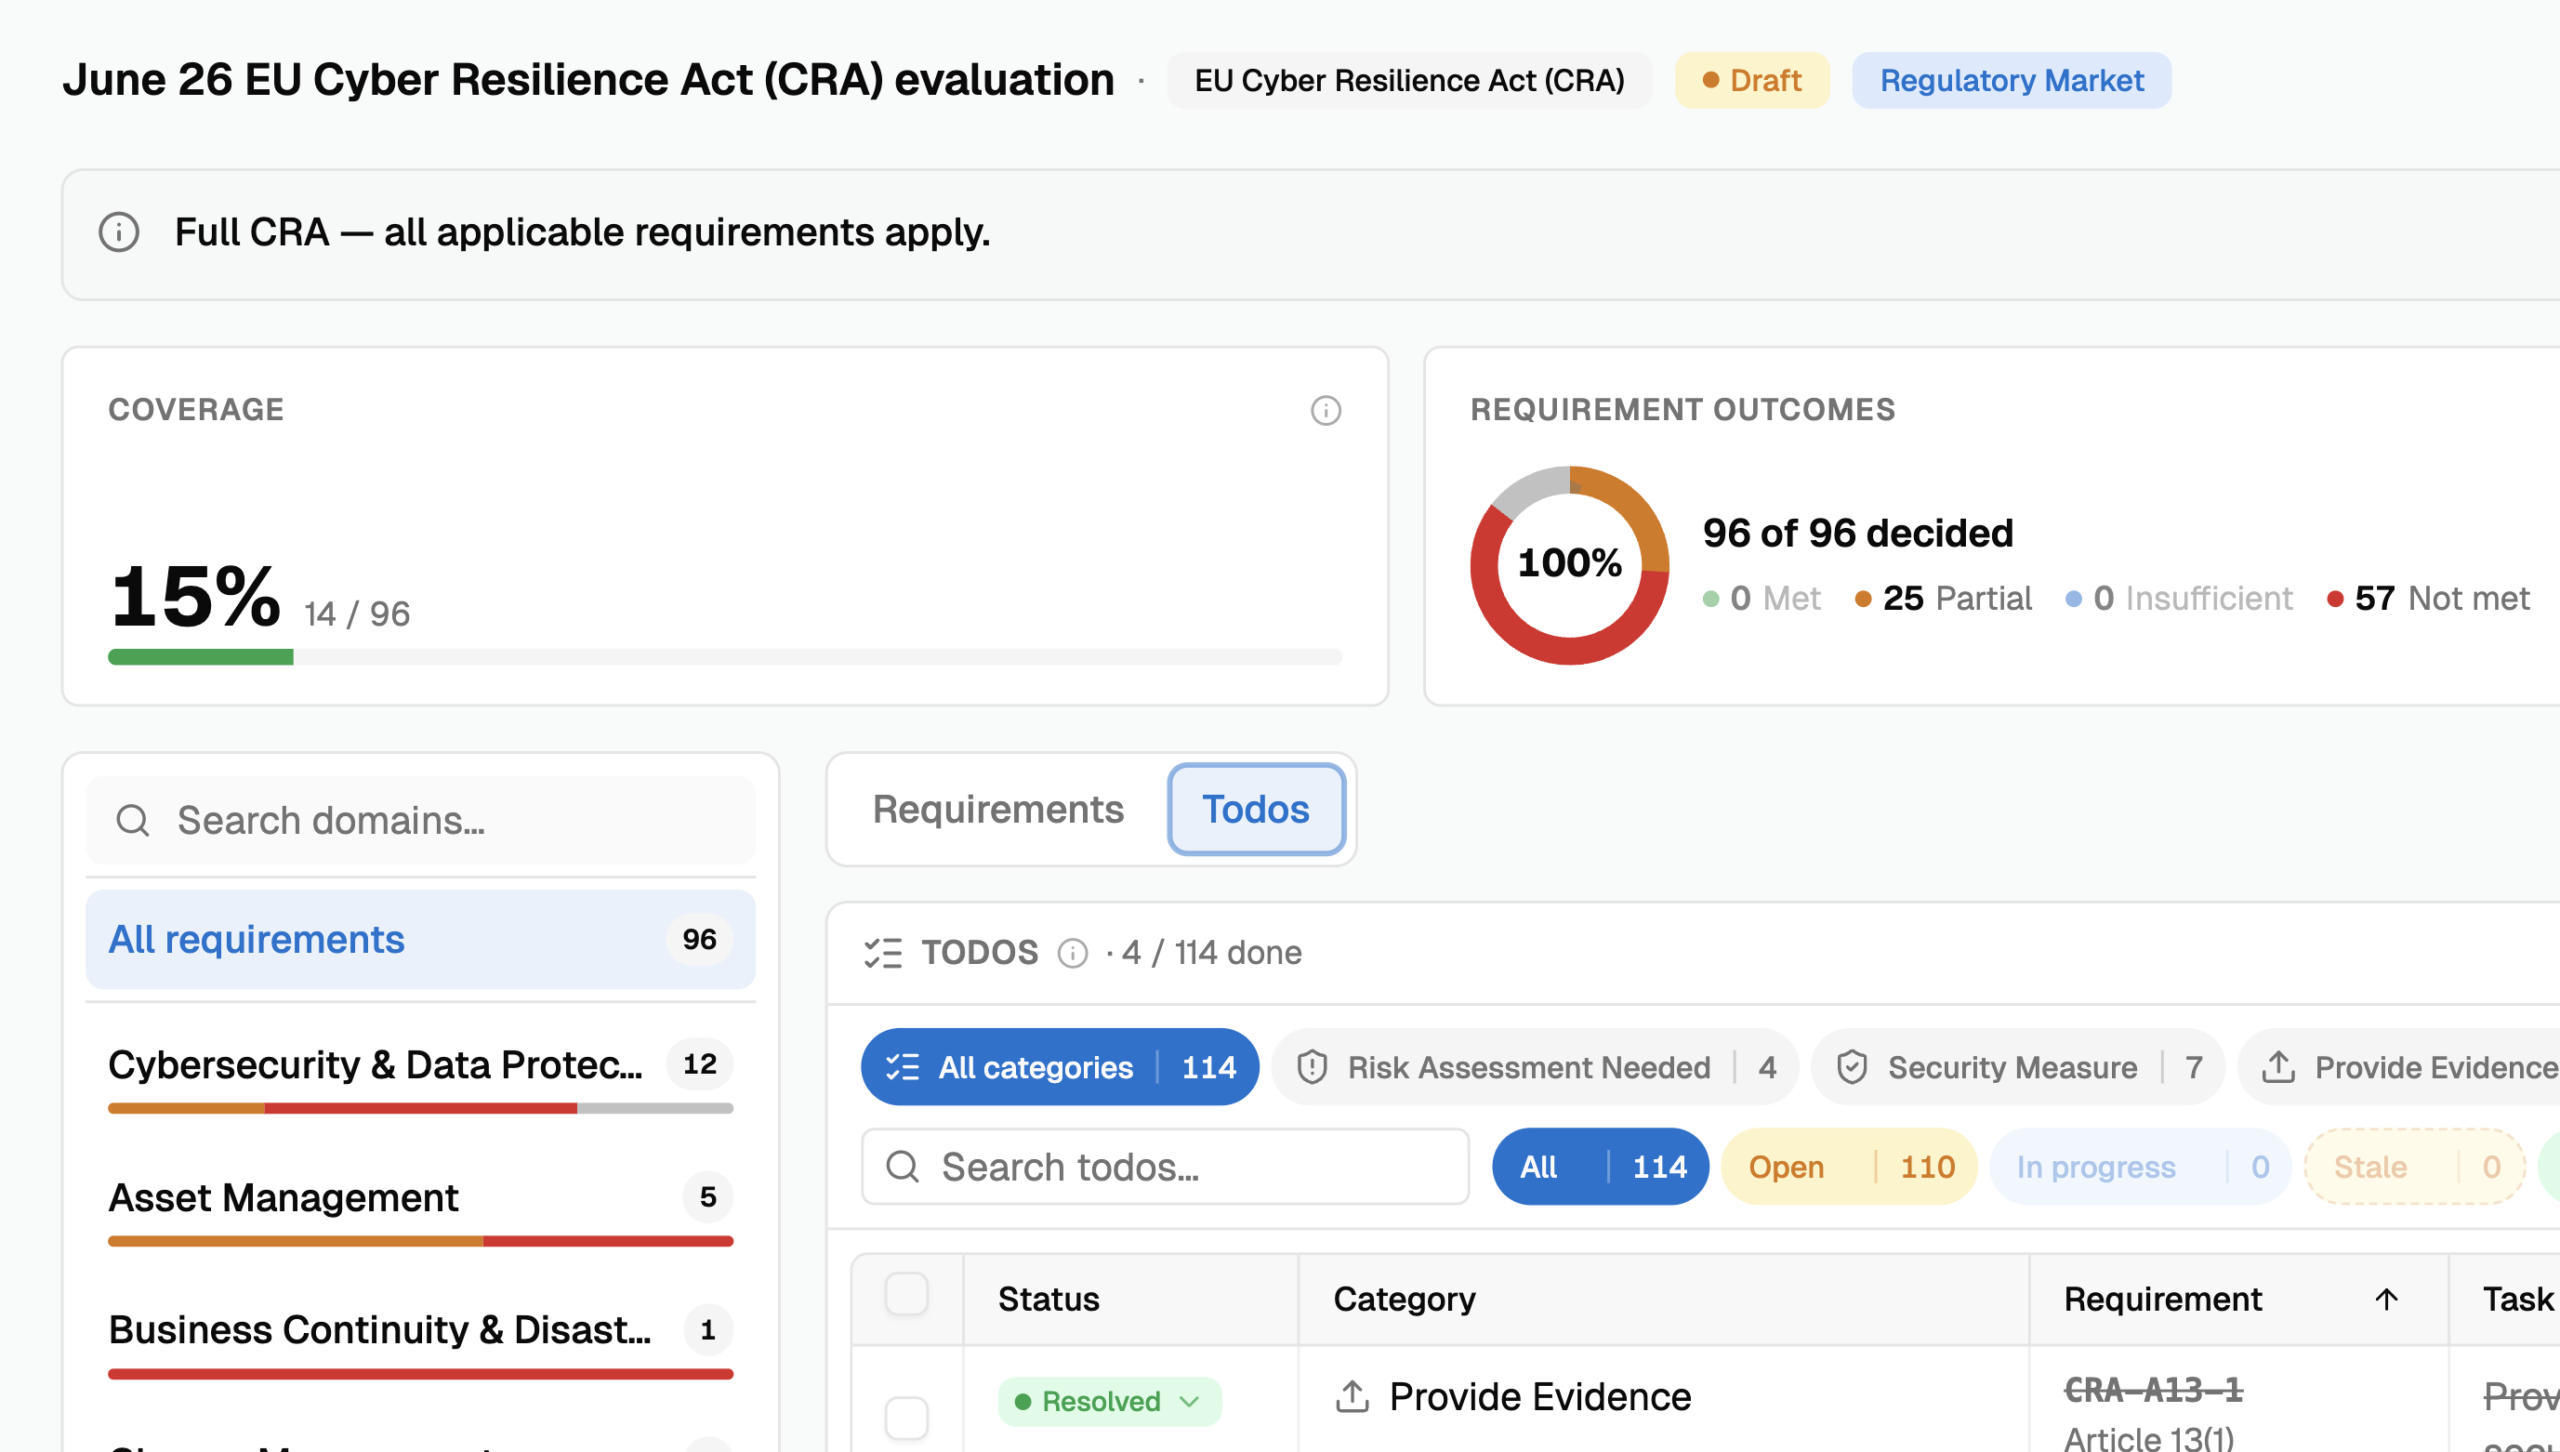
Las normativas globales nuevas o existentes —EU CRA, NIS2, CRA, eIDAS2, ISO 27001 y los mandatos del sector— exigen pruebas criptográficas continuas de confianza, estado de los algoritmos y garantía del ciclo de vida. La mayoría de las organizaciones tienen dificultades para evaluar, generar y mantener estas evidencias y la gobernanza del riesgo cibernético durante el ciclo de vida a escala.

Nuestras soluciones

TLM automatiza el cumplimiento de la confianza mediante visibilidad, análisis y aplicación unificados. Certify de OmniTrust ayuda a evaluar el riesgo cibernético. DLM garantiza la aplicación integrada en tiempo de ejecución e ILM centraliza la gobernanza de secretos, claves y certificados. Juntas, estas capas generan control y evidencias de auditoría continuos, reduciendo el coste de cumplimiento y la exposición al riesgo.

Soluciones de fideicomiso

TrafficAuth – Infraestructura de movilidad confiable

  • Infraestructura de confianza V2X basada en SCMS
  • Comunicaciones autenticadas entre vehículos
  • Integración V2X directa y de red
  • Gestión del ciclo de vida de credenciales de transporte
  • Integración segura de flotas y sistemas de carretera
  • Seguridad en zonas de obras en tiempo real
  • Infraestructura de confianza escalable para ciudades inteligentes

Orqueste secretos, claves y confianza criptográfica a escala

  • Autentique cada señal, sensor y controlador conectado en las redes municipales.
  • Aplique firmware firmado, V2X basado en SCMS y actualizaciones OTA controladas por políticas.

Características clave

Evaluación del riesgo cibernético, automatización de políticas, análisis de la postura criptográfica, generación de evidencias y supervisión continua.

Evaluación automatizada del riesgo cibernético

Mapeo de cumplimiento y automatización de controles

Supervisión de la postura criptográfica

Recopilación de evidencias del ciclo de vida

Correlación de CBOM/activos

Paneles de auditoría e informes

Sectores atendidos

Salud y MedTech

  • Identidad segura y control de acceso para dispositivos médicos conectados.
  • Protección de secretos y claves dentro de los dispositivos con rotación automatizada.
  • SBOM/CBOM para cumplimiento, monitorización y preparación para retiradas.

Energía eléctrica y servicios públicos

  • Gestión centralizada de certificados, claves y secretos en IT y OT.
  • Protección de sistemas SCADA, subestaciones y contadores inteligentes mediante confianza integrada.
  • Ciclo de vida automatizado de credenciales para eliminar el riesgo de interrupciones.

Telecomunicaciones, nube e IA

  • Ciclo de vida seguro de identidades para personas, cargas de trabajo y agentes de IA.
  • Protección y rotación de secretos para API y servicios en la nube.
  • Confianza en comunicaciones 5G y V2X.

Diseñado para el cumplimiento normativo

FDA
FDA

Confianza en dispositivos médicos y seguridad del paciente

ISO 21434
ISO 21434

Cumplimiento de ciberseguridad automotriz

NIS2 & CRA
NIS2 & CRA

Resiliencia de infraestructuras críticas europeas

DoD
DoD

Requisitos de seguridad de nivel militar

PQC
PQC

Transición a la criptografía poscuántica

ISO 21434
ISO 21434

Cumplimiento de ciberseguridad automotriz

Descargar ficha técnica

Get A Demo Of: Cumplimiento del ciclo de vida y garantía normativa

Error: Formulario de contacto no encontrado.