
Blog de OmniTrust
Categorías
Publicaciones recientes
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La CRA se hace realidad hoy. Desde el 11 de septiembre, los fabricantes afrontan nuevas obligaciones de notificación de vulnerabilidades. Pero cuando una vulnerabilidad crítica afecta a un componente de código abierto, ¿puede identificar con suficiente rapidez todos los productos afectados? El código abierto ya no es solo un asunto de ingeniería. Es un asunto del consejo de administración.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
Sus proveedores pueden ser su mayor riesgo de cumplimiento de la CRA. El blog n.º 8 de nuestra serie Historias desde las trincheras analiza por qué las SBOM, la respuesta a vulnerabilidades, los compromisos de soporte y las evidencias de los proveedores son ahora tan importantes como sus propios controles, y por qué la preparación para la CRA debe extenderse a toda la cadena de suministro.
- NP Nick Parnaby
- Seguridad de IA y agentes, Sin categorizar
¿Qué puede enseñarnos Suiza sobre la IA? 🇨🇭 Mucho. A medida que los modelos, harnesses, nubes y costes siguen cambiando, la estrategia empresarial más inteligente puede ser mantenerse neutral, ágil y conservar el control. El principio de Suiza es una forma sencilla de pensar en la IA sin apostar la empresa al ganador de hoy.
- NP Nick Parnaby
- Autorización de tráfico, Seguridad en zonas de trabajo, V2X
Descubre cómo TrafficAuth ayuda a las agencias de transporte a proteger a los equipos de carretera en tiempo real mientras crea automáticamente registros a prueba de manipulaciones y verificables criptográficamente sobre la presencia de trabajadores y los incidentes en zonas de obras.
- Jimmy Kim
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La Ley de Ciberresiliencia está dejando al descubierto un problema que muchas empresas no esperaban: los equipos de ciberseguridad no pueden resolver el cumplimiento por sí solos. La CRA conecta ingeniería, producto, legal, proveedores, seguridad, calidad y liderazgo. Las organizaciones que tengan éxito serán las que finalmente los conecten en torno a un único modelo operativo continuo.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La CRA se hace realidad hoy. Desde el 11 de septiembre, los fabricantes afrontan nuevas obligaciones de notificación de vulnerabilidades. Pero cuando una vulnerabilidad crítica afecta a un componente de código abierto, ¿puede identificar con suficiente rapidez todos los productos afectados? El código abierto ya no es solo un asunto de ingeniería. Es un asunto del consejo de administración.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
Sus proveedores pueden ser su mayor riesgo de cumplimiento de la CRA. El blog n.º 8 de nuestra serie Historias desde las trincheras analiza por qué las SBOM, la respuesta a vulnerabilidades, los compromisos de soporte y las evidencias de los proveedores son ahora tan importantes como sus propios controles, y por qué la preparación para la CRA debe extenderse a toda la cadena de suministro.
- NP Nick Parnaby
- Seguridad de IA y agentes, Sin categorizar
¿Qué puede enseñarnos Suiza sobre la IA? 🇨🇭 Mucho. A medida que los modelos, harnesses, nubes y costes siguen cambiando, la estrategia empresarial más inteligente puede ser mantenerse neutral, ágil y conservar el control. El principio de Suiza es una forma sencilla de pensar en la IA sin apostar la empresa al ganador de hoy.
- NP Nick Parnaby
- Autorización de tráfico, Seguridad en zonas de trabajo, V2X
Descubre cómo TrafficAuth ayuda a las agencias de transporte a proteger a los equipos de carretera en tiempo real mientras crea automáticamente registros a prueba de manipulaciones y verificables criptográficamente sobre la presencia de trabajadores y los incidentes en zonas de obras.
- Jimmy Kim
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La Ley de Ciberresiliencia está dejando al descubierto un problema que muchas empresas no esperaban: los equipos de ciberseguridad no pueden resolver el cumplimiento por sí solos. La CRA conecta ingeniería, producto, legal, proveedores, seguridad, calidad y liderazgo. Las organizaciones que tengan éxito serán las que finalmente los conecten en torno a un único modelo operativo continuo.
- NP Nick Parnaby
Cero muertes en el asfalto: transformar la seguridad en zonas de obras mediante innovación conectada
- Autorización de tráfico, Seguridad en zonas de trabajo, V2X
Descubre cómo la tecnología de zonas de obras conectadas puede salvar vidas haciendo digitalmente visibles a los equipos junto a la carretera, enviando alertas de vehículos en tiempo real y uniendo trabajadores, vehículos y agencias mediante el ecosistema V2X seguro y basado en estándares de OmniTrust para lograr carreteras más seguras en todas partes.
- Jimmy Kim
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
Esperar a tener una claridad perfecta sobre la CRA podría ser la decisión de cumplimiento más costosa que tome su empresa. Con plazos críticos acercándose, los fabricantes no pueden permitirse la parálisis por análisis. Descubra por qué los inventarios de productos, la visibilidad de la cadena de suministro, la gobernanza, la evidencia y la gestión de riesgos durante el ciclo de vida deben comenzar ahora, incluso mientras las normas siguen evolucionando.
- NP Nick Parnaby
- Ciclo de vida y automatización de certificados, Gobernanza de PKI y criptografía
Nadie quiere un certificado. Quiere aquello que deja de funcionar sin él. Cada pregunta adicional que usted haga es un costo que impone por su propia política. Los atributos de solicitud de ILM permiten que un perfil de RA declare qué necesita una solicitud, de dónde proviene cada valor y qué nunca puede establecer un cliente, de modo que el solicitante complete un formulario breve y las garantías de confianza permanezcan intactas.
- Roman Cinkais
- Ciclo de vida y automatización de certificados, Software, firma e integridad
Pregunte a un equipo de seguridad dónde están sus certificados y obtendrá una respuesta clara. Pregunte quién utilizó una clave de firma la semana pasada y qué autoridad selló el resultado, y la respuesta llegará fragmentada. ILM ahora realiza por sí mismo la firma y el sellado de tiempo RFC 3161, con perfiles de firma, registros por operación y endpoints autenticados. Un inventario, un modelo de autorización y una pista de auditoría.
- Roman Cinkais
- Gobernanza de PKI y criptografía, Post-cuántica y cripto agilidad
Todo modelo de madurez se enfrenta a la misma presión: alguien necesita que diga más sobre su sector o su riesgo. Entonces, o crece hasta dejar de encajar con nadie, o se bifurca de forma privada y deja de ser comparable. PKI Maturity Model 2.0.0 toma una tercera vía con capas opcionales que nunca modifican el núcleo, y la primera —Preparación para PQC— está claramente marcada como todavía en desarrollo.
- Roman Cinkais
- Gobernanza de PKI y criptografía
Pedir a un proceso de gestión de certificados que gobernara conjuntos de cifrado siempre fue un error de categorización. PKI Maturity Model 2.0.0, ahora en vista previa pública, corrige la taxonomía en lugar de ampliarla: una nueva categoría de Criptografía en Gobernanza, dos requisitos de conjuntos de cifrado eliminados e identificadores estables que sustituyen a los números basados en posición. Aquí explicamos qué cambió y qué significa para las evaluaciones existentes.
- Roman Cinkais
- Ciclo de vida y automatización de certificados, Gobernanza de PKI y criptografía
Las notas de versión indican qué pull requests se fusionaron. Rara vez explican qué cambió en su forma de trabajar. ILM 2.19.0 convierte la firma y el sellado de tiempo en capacidades de primera clase, elimina complejidad de PKI para la persona que solicita un certificado y sustituye actualizaciones de estado dispersas por una máquina de estados explícita para certificados. Estos son los cuatro temas detrás del registro de cambios y las modificaciones concretas de cada uno.
- Roman Cinkais
- Gobernanza de PKI y criptografía, Post-cuántica y cripto agilidad
Un inventario criptográfico solo es útil si es fiable, por lo que la pregunta interesante sobre una herramienta CBOM no es cuánto informa, sino cómo se comporta cuando no sabe algo. CycloneDX 1.7 hizo esa pregunta más exigente con dos enumeraciones cerradas donde un solo valor incorrecto invalida todo el documento. CBOM Lens 1.1.0 las emite y omite lo que no puede demostrar.
- Roman Cinkais
- Ciclo de vida y automatización de certificados, Gestión del ciclo de vida de la confianza, Gobernanza de PKI y criptografía
El paso a certificados TLS de 47 días se está acelerando y obliga a las organizaciones a replantearse cómo gestionan la PKI y las identidades de máquina. Vea al experto en PKI Roman Cinkais explicar qué está cambiando, los riesgos de la gestión manual de certificados y los pasos prácticos para automatizar las operaciones de certificados y modernizar su infraestructura de confianza.
- Caroline Yao
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La mayoría de las organizaciones cree que el requisito de notificación en 24 horas de la CRA de la UE trata sobre informar incidentes. No es así. Se trata de si puede determinar rápidamente si una vulnerabilidad recién divulgada afecta a sus productos. Ese es un problema de inteligencia de producto, no de generación de informes.
- NP Nick Parnaby
- Ciclo de vida y automatización de certificados, Gestión del ciclo de vida de la confianza
Los certificados TLS de 47 días llegarán antes de lo que muchas organizaciones creen. Si todavía depende de renovaciones manuales, ya va con retraso. Descubra cómo evitar interrupciones, automatizar la gestión de certificados y prepararse para la próxima ola de modernización de PKI antes de que estos cambios se conviertan en una crisis operativa.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
¿Cree que el cumplimiento de la CRA termina cuando se lanza su producto? Piénselo de nuevo. 🚨 La parte más difícil comienza después del lanzamiento. Descubra por qué la ciberseguridad posterior a la comercialización, la gestión de vulnerabilidades y la gobernanza del ciclo de vida se están convirtiendo en los mayores desafíos para OEM, proveedores de software y fabricantes de productos conectados bajo la Ley de Ciberresiliencia de la UE.
- NP Nick Parnaby
- Amenaza, riesgo y vulnerabilidad, Gestión del ciclo de vida de la confianza, Sin categorizar
Lo que empieza como colgar un cuadro termina convirtiéndose en una reforma completa del hogar… igual que la seguridad de los productos conectados. Sam Delsing, de OmniTrust, explica brillantemente por qué el riesgo cibernético, el cumplimiento y las evidencias deben evolucionar con su producto, y por qué las evaluaciones estáticas ya no son suficientes.
- NP Nick Parnaby
- Ciclo de vida y automatización de certificados, Gobernanza de PKI y criptografía, Post-cuántica y cripto agilidad
Descubra 10 casos de uso prácticos de Identity Lifecycle Management (ILM) y aprenda a comenzar con la gestión del ciclo de vida de certificados, identidades de máquina, PKI en la nube, Kubernetes, DevOps, automatización de la confianza y criptografía poscuántica (PQC). Explore integraciones de código abierto y operaciones modernas de confianza.
- Jakub Moravek
- Seguridad de IA y agentes, Sin categorizar
La IA ha cruzado una nueva línea. JadePuffer demuestra cómo una IA autónoma puede ejecutar ciberataques sofisticados con una intervención humana mínima, adaptándose, escalando y tomando decisiones en tiempo real. Descubra por qué esto cambia para siempre el panorama de la ciberseguridad y por qué modernizar la identidad, la criptografía y la gobernanza de la IA se está convirtiendo rápidamente en una necesidad empresarial.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
Puede tener una ciberseguridad madura, prácticas de ingeniería demostradas y certificaciones reconocidas, y aun así no estar preparado para la CRA. El mayor desafío no es crear productos seguros; es demostrar que la ciberseguridad se ha gobernado, documentado y mantenido durante todo el ciclo de vida del producto. En nuestro último blog Historias desde las trincheras sobre la CRA de la UE, analizamos por qué la madurez de seguridad por sí sola ya no es suficiente.
- NP Nick Parnaby
- Gestión del ciclo de vida de la confianza, Gobernanza de PKI y criptografía, Post-cuántica y cripto agilidad
¿Por qué una empresa comercial de ciberseguridad haría de código abierto una de sus plataformas principales? Roman Cinkais explica por qué OmniTrust cree que el futuro de la automatización de la confianza se construirá mediante colaboración abierta.
- Roman Cinkais
- Post-cuántica y cripto agilidad, Sin categorizar
Washington encendió la mecha. ¿Está preparado para lo que viene? Celebre el 4 de julio con dos white papers prácticos que dejan de lado el ruido y muestran cómo operacionalizar la criptografía poscuántica, modernizar la infraestructura de confianza y preparar a su organización para la próxima era de agilidad criptográfica y confianza continua.
- NP Nick Parnaby
- Amenaza, riesgo y vulnerabilidad, Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Perspectivas del sector, Sin categorizar
La mayoría de las empresas supone que el cumplimiento de la CRA comienza con la gestión de vulnerabilidades, SBOM, desarrollo seguro y respuesta a incidentes. En realidad, el primer paso más difícil suele ser determinar qué productos están realmente dentro del alcance, cómo deben clasificarse y qué obligaciones de seguridad se aplican a cada uno. Las empresas están descubriendo productos ocultos, versiones heredadas, servicios en la nube, componentes OEM y adquisiciones que pueden multiplicar por cinco o más su alcance de la CRA. El artículo sostiene que los programas de CRA exitosos comienzan con inventario de productos, clasificación, gobernanza y responsabilidad del ciclo de vida, no con controles de seguridad, y que una clasificación incorrecta puede generar riesgo de cumplimiento durante años.
- NP Nick Parnaby
- Ciclo de vida y automatización de certificados, Gestión del ciclo de vida de la confianza, Post-cuántica y cripto agilidad
El enfoque tradicional de la infraestructura de confianza no está escalando. A medida que la IA, las identidades de máquina y la criptografía poscuántica transforman la ciberseguridad, la comunidad ILM de código abierto reúne a quienes construyen para crear el futuro de la automatización de la confianza. Descubra por qué importa la comunidad y cómo puede ayudar a construir lo que viene.
- Caroline Yao
- Amenaza, riesgo y vulnerabilidad, Gestión del ciclo de vida de la confianza, Lecciones del ciclo de vida, Sin categorizar
Las empresas que venden productos conectados en Europa están acelerando su preparación para la Ley de Ciberresiliencia, pero muchas están descubriendo que sus mayores desafíos de cumplimiento tienen poco que ver con los controles de ciberseguridad. ¿Por qué siguen teniendo dificultades los programas de seguridad maduros? ¿Por qué los inventarios de productos, los SBOM y los compromisos de soporte se están convirtiendo en cuestiones para el consejo de administración? ¿Y por qué algunas organizaciones avanzan rápidamente mientras otras se estancan? Descubra las lecciones reales que están surgiendo en primera línea de la implementación de la CRA en esta nueva serie de blogs de OmniTrust.
- NP Nick Parnaby
- Lecciones del ciclo de vida
Los certificados, las claves y los secretos necesitan gobernanza del ciclo de vida, pero la plataforma que la proporciona siempre ha tenido su propio coste operativo. El operador ILM de código abierto actualizado reduce ese coste a dos recursos declarados de Kubernetes: uno para toda la plataforma y uno por conector. Paquetes de actualización probados, reconciliación continua y cobertura declarativa de todos los lugares donde residen sus activos criptográficos.
- Roman Cinkais
- Ciclo de vida y automatización de certificados, Gobernanza de PKI y criptografía, Sin categorizar
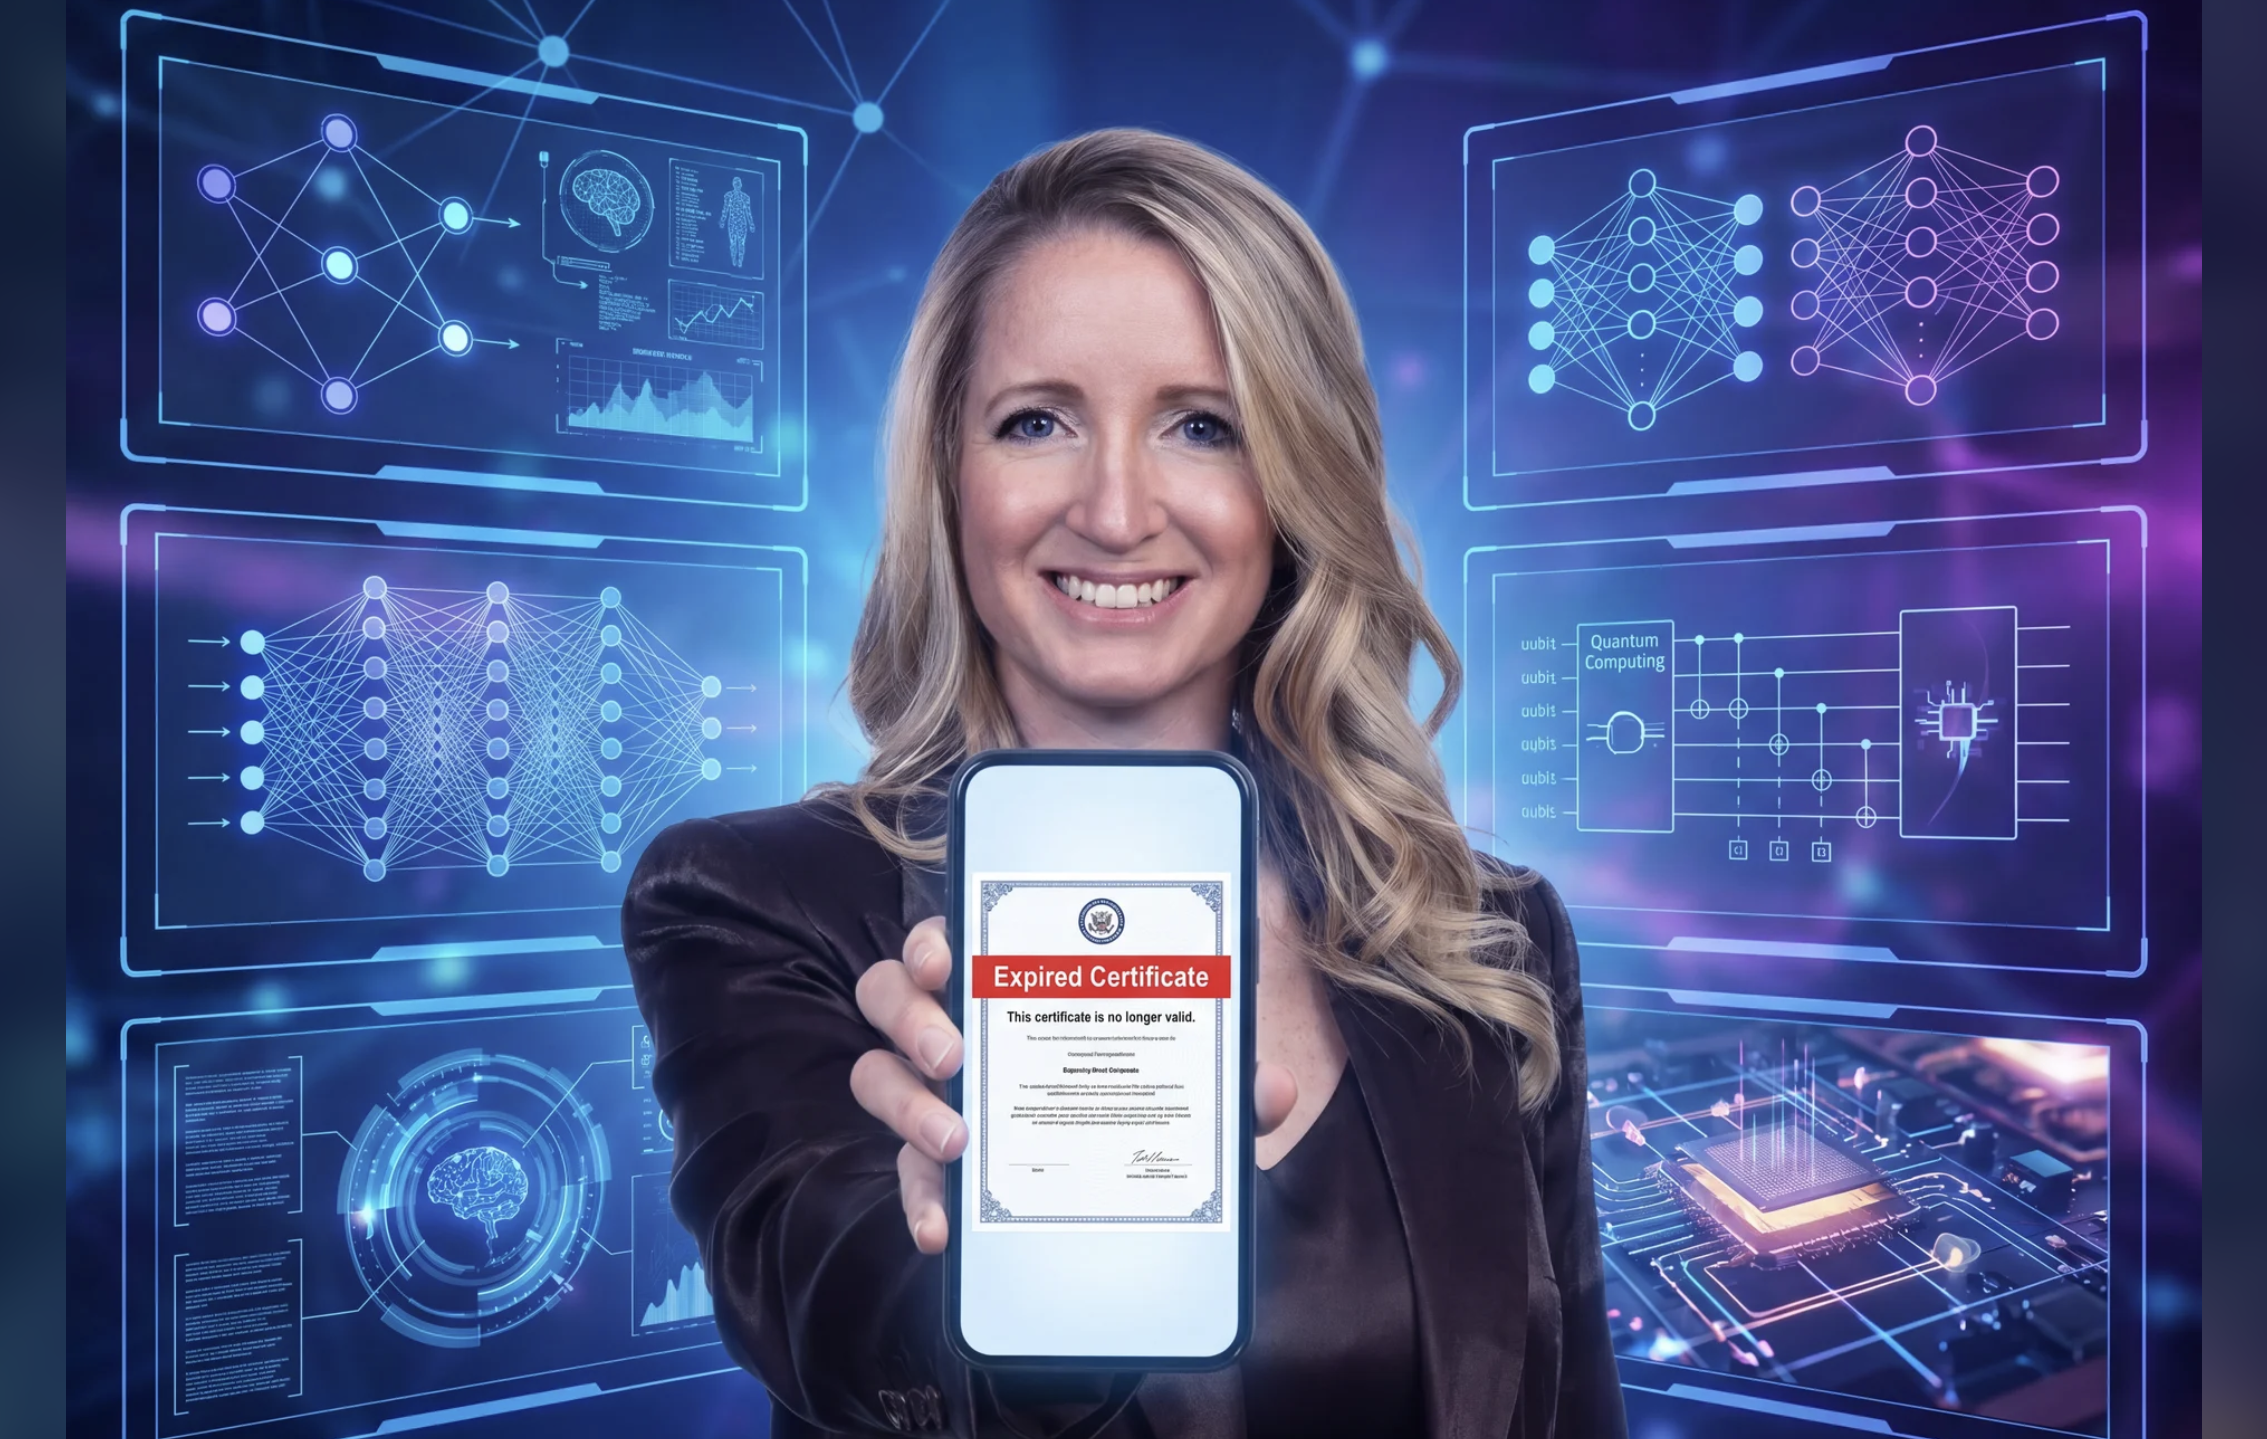
La IA está conquistando el mundo… entonces, ¿por qué los certificados caducados siguen derribando empresas en 2026? En un mundo de agentes de IA y computación cuántica, las organizaciones siguen sufriendo caídas por certificados caducados. ¿Cómo es posible? Sam Delsing, de OmniTrust, analiza uno de los secretos más incómodos de la ciberseguridad: por qué la caducidad de certificados sigue provocando interrupciones en 2026.
- NP Nick Parnaby
- Seguridad de IA y agentes, Sin categorizar
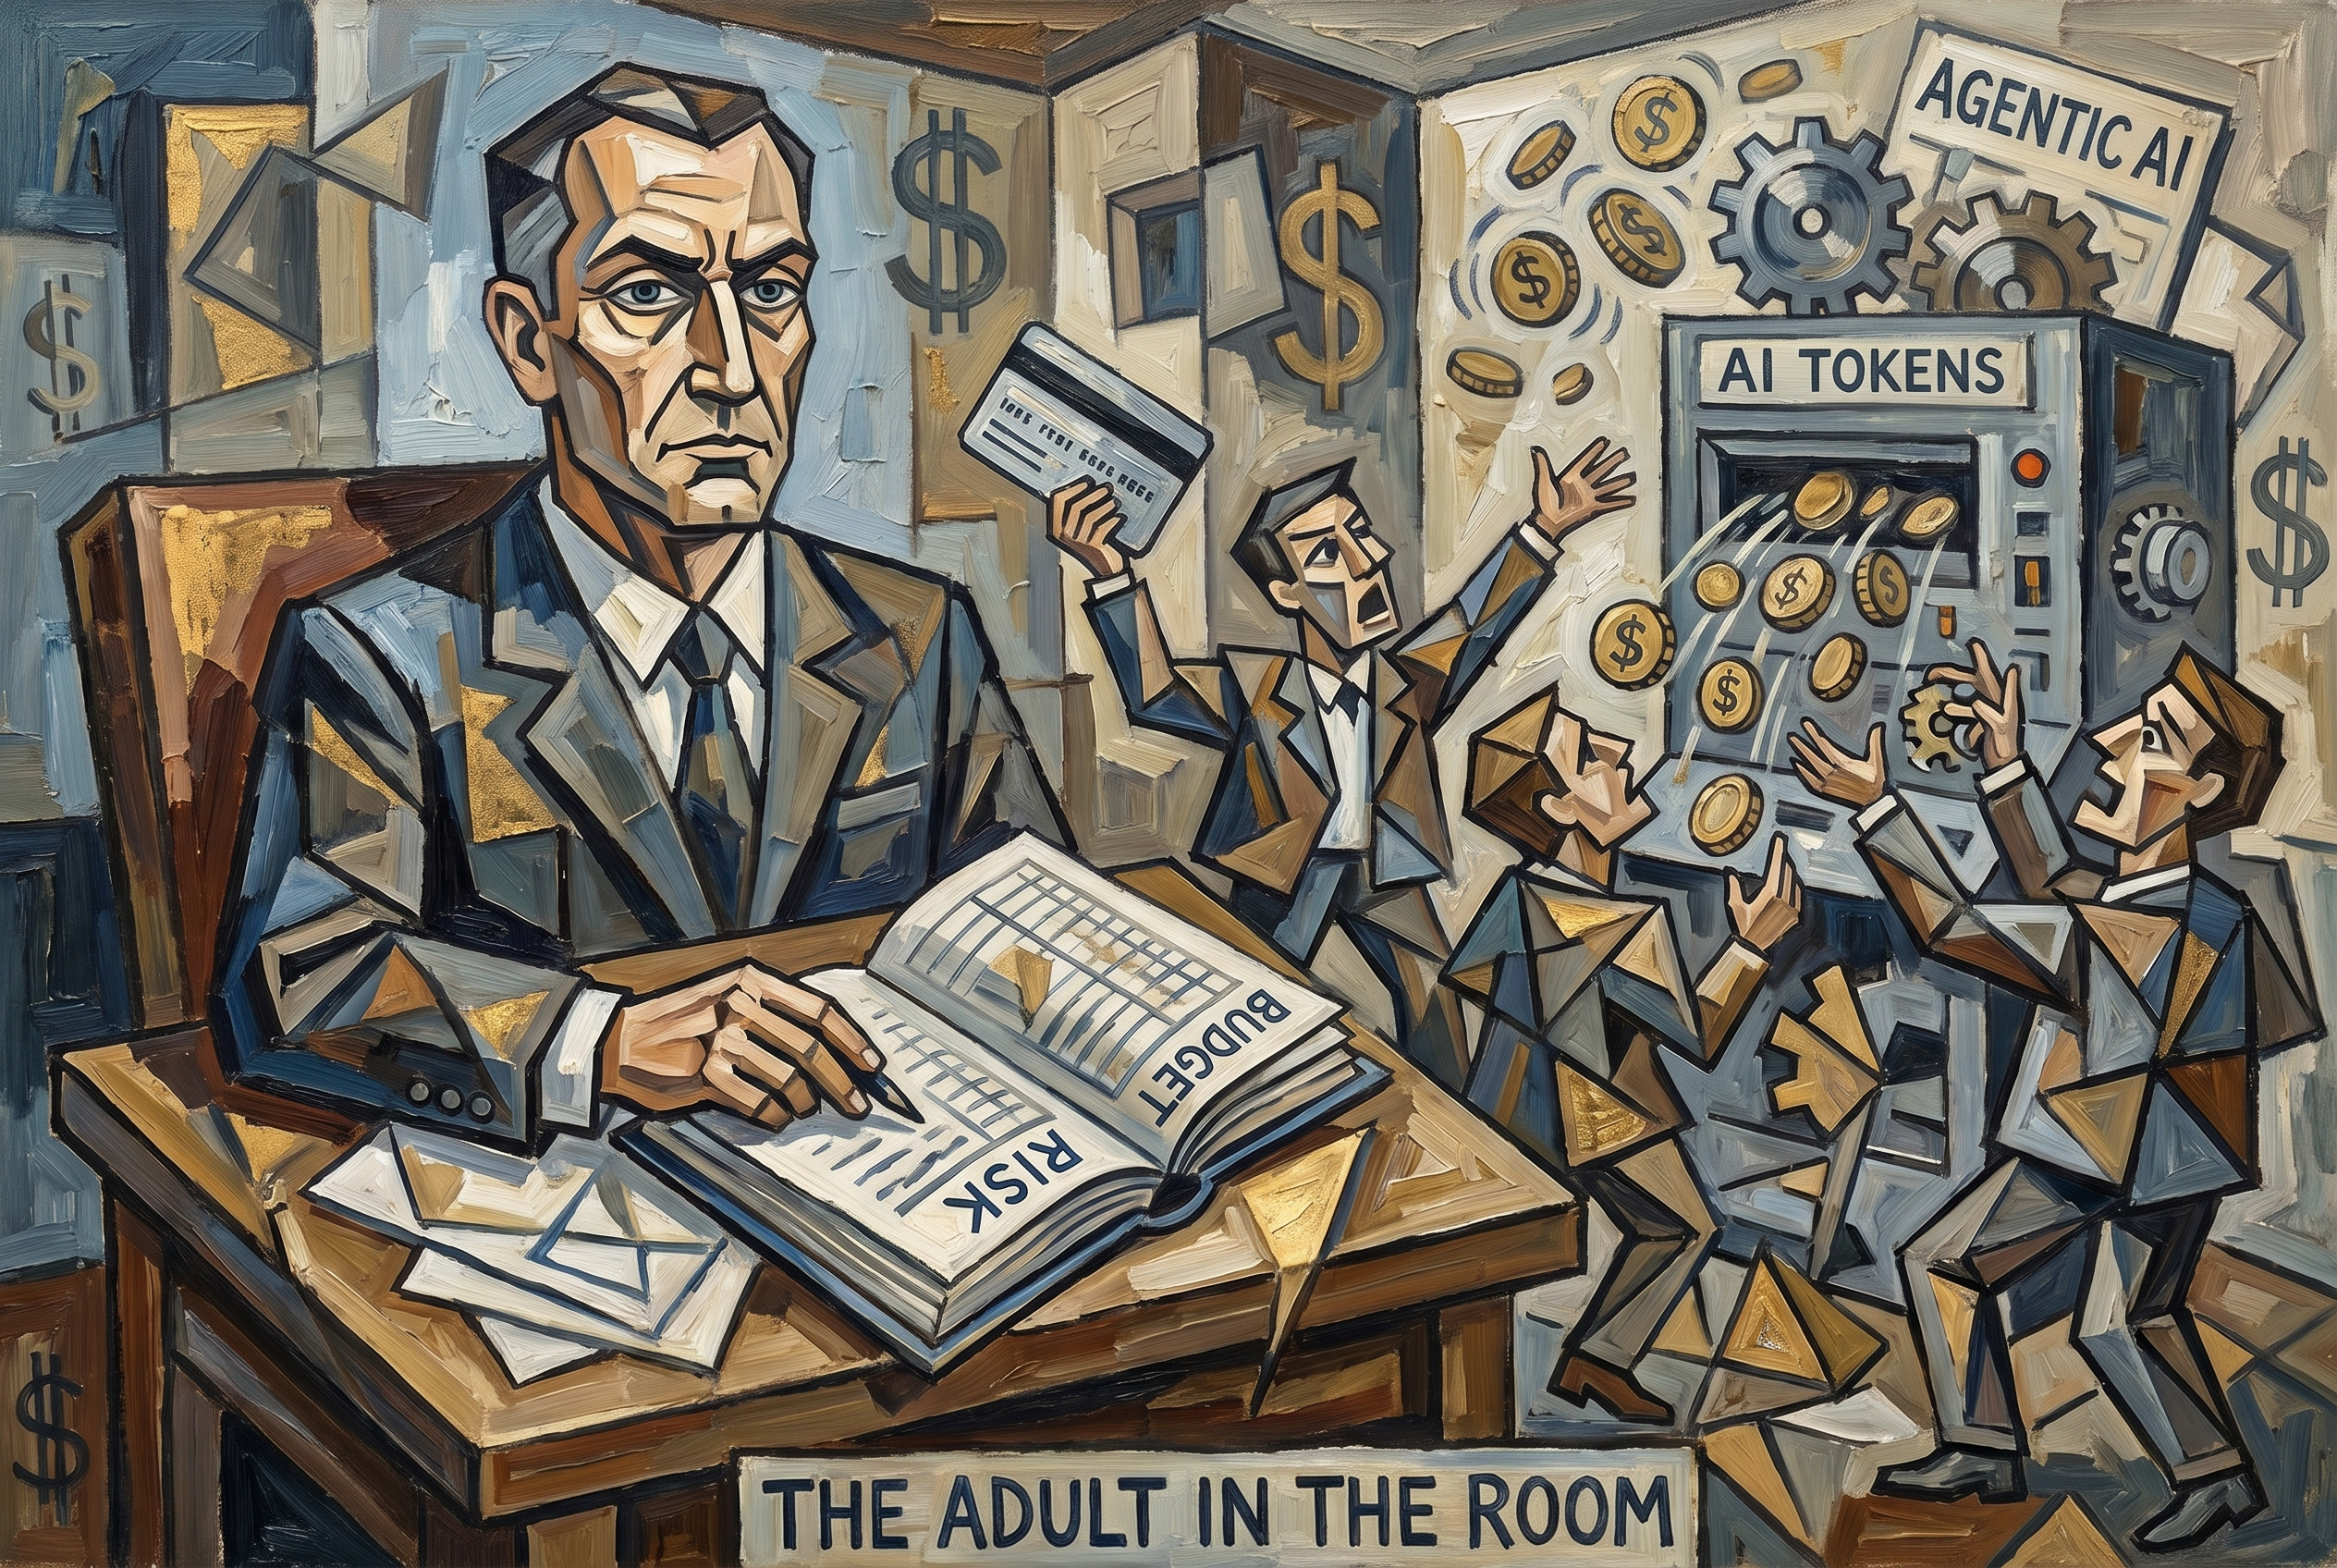
La IA se está extendiendo por las empresas más rápido de lo que los equipos de gobernanza, finanzas y ciberseguridad pueden controlarla. La Shadow AI, el gasto desbocado en tokens y los agentes autónomos están obligando a CIO y CISO a asumir un nuevo papel: no bloquear la IA, sino ser los adultos en la sala que ayudan a las empresas a descubrirla, controlarla, optimizarla y escalarla de forma segura antes de que llegue el caos operativo.
- NP Nick Parnaby
- Gobernanza de PKI y criptografía
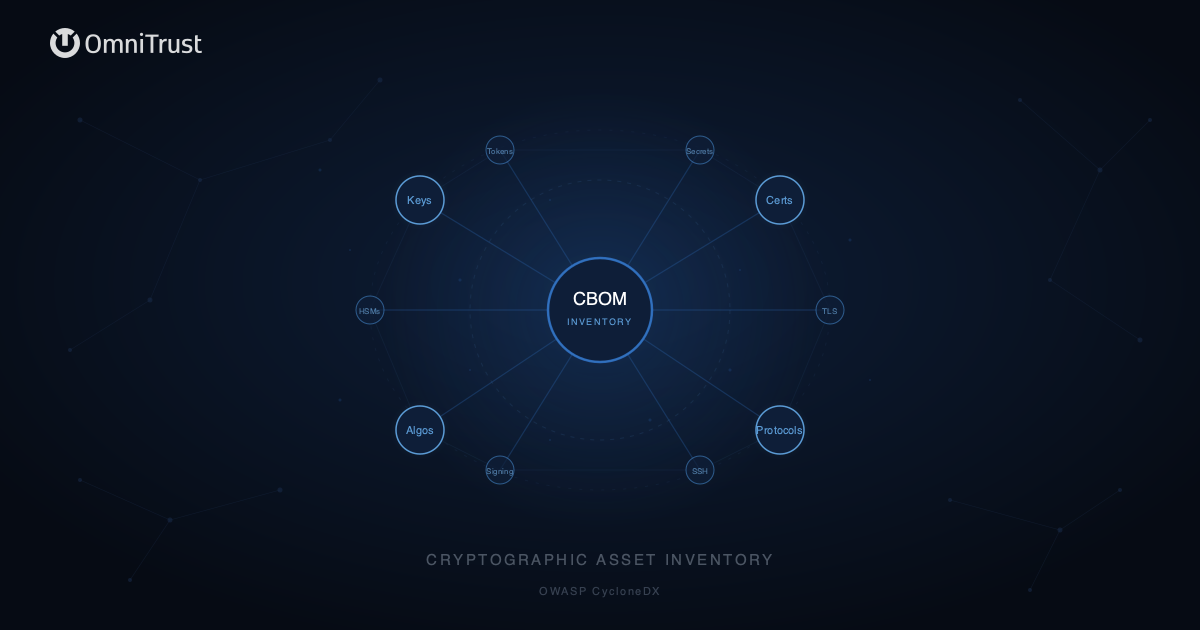
No puede migrar a la criptografía poscuántica sin saber qué activos criptográficos tiene. Esta publicación explica el proceso de tres pasos para crear un inventario completo —descubrimiento, recopilación de metadatos y catalogación estructurada— y cómo el estándar Cryptography Bill of Materials (CBOM) de OWASP CycloneDX ofrece un formato estandarizado para el resultado. Incluye una comparación de herramientas CBOM de código abierto.
- Roman Cinkais
- Gobernanza de PKI y criptografía
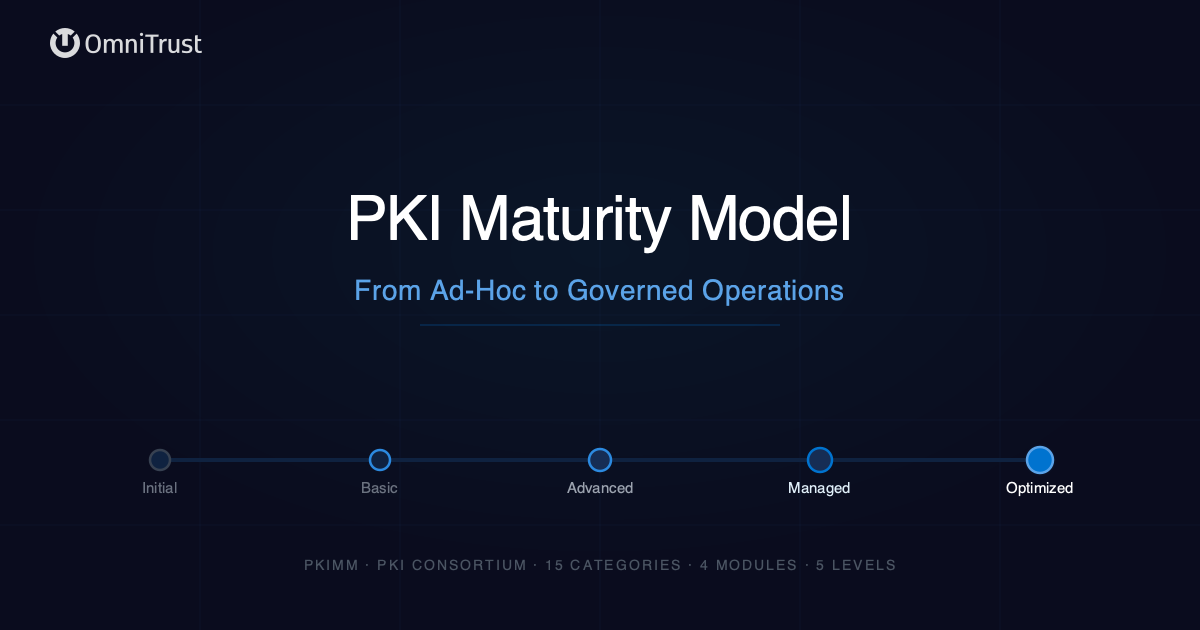
La mayoría de los entornos PKI crecen de forma orgánica sin una gobernanza estructurada. El PKI Maturity Model (PKIMM), desarrollado por el PKI Consortium, ofrece una evaluación basada en CMMI en 15 categorías agrupadas en cuatro módulos: Gobernanza, Gestión, Operaciones y Recursos. Proporciona a los arquitectos de PKI una forma medible de identificar brechas y crear una hoja de ruta concreta de mejora.
- Roman Cinkais
- Gestión del ciclo de vida de la confianza
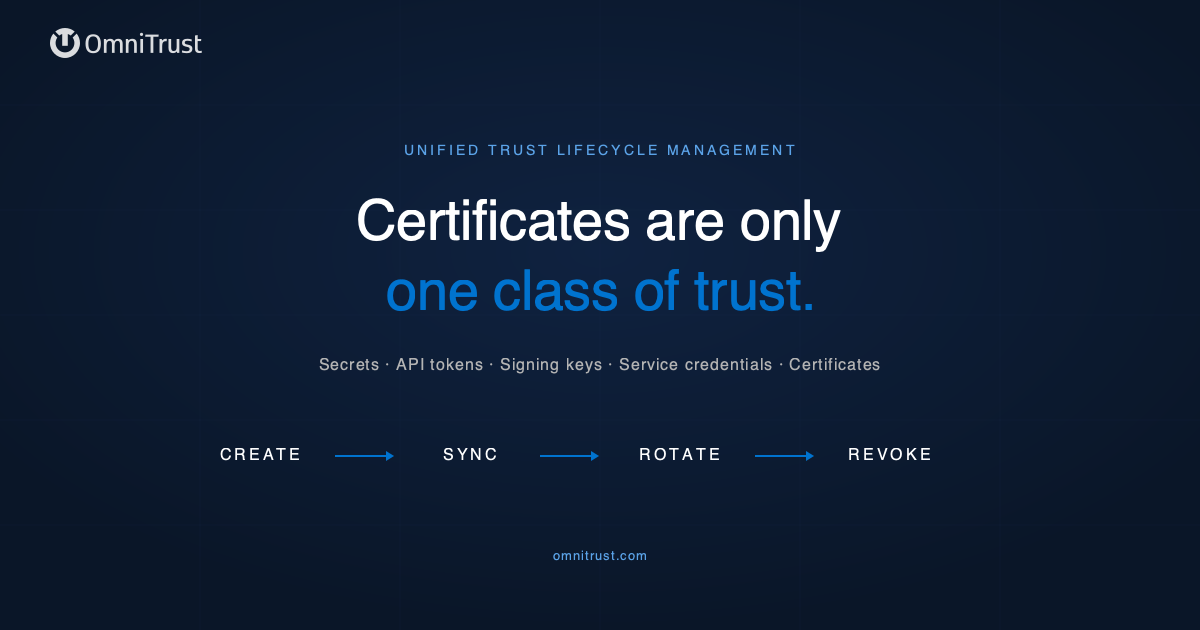
Los certificados tienen gobernanza del ciclo de vida: fechas de renovación, políticas de revocación y registros de auditoría. Los tokens de API, las credenciales de servicio y las claves de firma rara vez reciben el mismo tratamiento, aunque transmiten una confianza equivalente. Esta publicación explica por qué la gestión del ciclo de vida de la confianza debe abarcar todos los artefactos que confieren confianza, no solo X.509. La respuesta no es sustituir Vault o AWS Secrets Manager, sino añadir por encima un plano de gobernanza unificado: un inventario, una política y un flujo de auditoría.
- Roman Cinkais
Etiquetas populares
Suscríbete
Suscríbete para recibir información sobre confianza y seguridad
Recibe directamente en tu bandeja de entrada las últimas publicaciones del blog de OmniTrust, perspectivas de expertos y novedades sobre confianza digital.