La mayoría de los entornos PKI crecen de forma orgánica y funcionan sin una gobernanza estructurada, no por negligencia, sino porque no existía un marco que los guiara. El PKI Maturity Model (PKIMM) cambia esto al ofrecer una forma medible de identificar brechas, priorizar mejoras y pasar de operaciones reactivas a una infraestructura gobernada.
La principal brecha a la que se enfrentan la mayoría de los equipos de PKI no es de herramientas, sino de gobernanza. PKIMM da estructura a esa gobernanza.
Conoce el patrón. Un certificado caduca un viernes por la noche. Alguien lo renueva manualmente, envía un correo al equipo y actualiza una hoja de cálculo, si es que la hoja de cálculo sigue existiendo. La CA que lo emitió aplica una política que nadie ha revisado desde su despliegue. Otras tres CA del entorno ni siquiera están documentadas.
Esto no es un problema de herramientas. Es un problema de gobernanza. Además, la presión regulatoria lo está volviendo urgente. NIS2, DORA y eIDAS 2 exigen demostrar control sobre los activos criptográficos. Los auditores ya no aceptan “gestionamos certificados” como respuesta suficiente. Quieren evidencias de procesos definidos, cumplimiento medido y mejora continua. Una PKI ad hoc no puede aportar esas evidencias porque los procesos nunca se definieron.
Sin un marco de madurez, los esfuerzos de mejora suelen ser reactivos: se corrige lo último que falló y se compra la herramienta que responde a la queja más urgente. El resultado es un mosaico: mejor en algunos puntos, pero todavía frágil en conjunto.
El problema de la PKI ad hoc
En la práctica, los despliegues de PKI rara vez comienzan con un plan de gobernanza. En cambio, empiezan con un requisito: alguien necesita un certificado. Se pone en marcha una CA. Luego otra. Se crean certificados. Normalmente, el seguimiento se hace en hojas de cálculo, en la memoria de alguien o no se hace en absoluto.
Con el tiempo, el entorno acumula problemas conocidos:
- Varias CA con límites de confianza solapados o poco claros.
- Ausencia de un inventario centralizado de certificados.
- Prácticas de gestión de claves inconsistentes entre equipos.
- Procesos de renovación que dependen de recordatorios de calendario y conocimiento informal.
- Ausencia de una política documentada para las decisiones de revocación.
En última instancia, este es el resultado natural de una PKI que crece orgánicamente sin un marco de madurez que la guíe. La infraestructura funciona, hasta que deja de hacerlo. Y cuando falla, el impacto es amplio porque nadie tiene visibilidad del alcance completo de lo que existe, quién es responsable o qué depende de ello.
Qué mide el PKI Maturity Model
PKIMM, desarrollado por el grupo de trabajo PKIMM del PKI Consortium, ofrece una forma estructurada de evaluar las operaciones de PKI. En lugar de preguntar “¿nuestra PKI es suficientemente buena?”, el modelo plantea preguntas específicas y medibles en categorías definidas. La herramienta de autoevaluación en línea permite evaluar la organización en pocos minutos y genera un gráfico radar que muestra la madurez en los cuatro módulos.
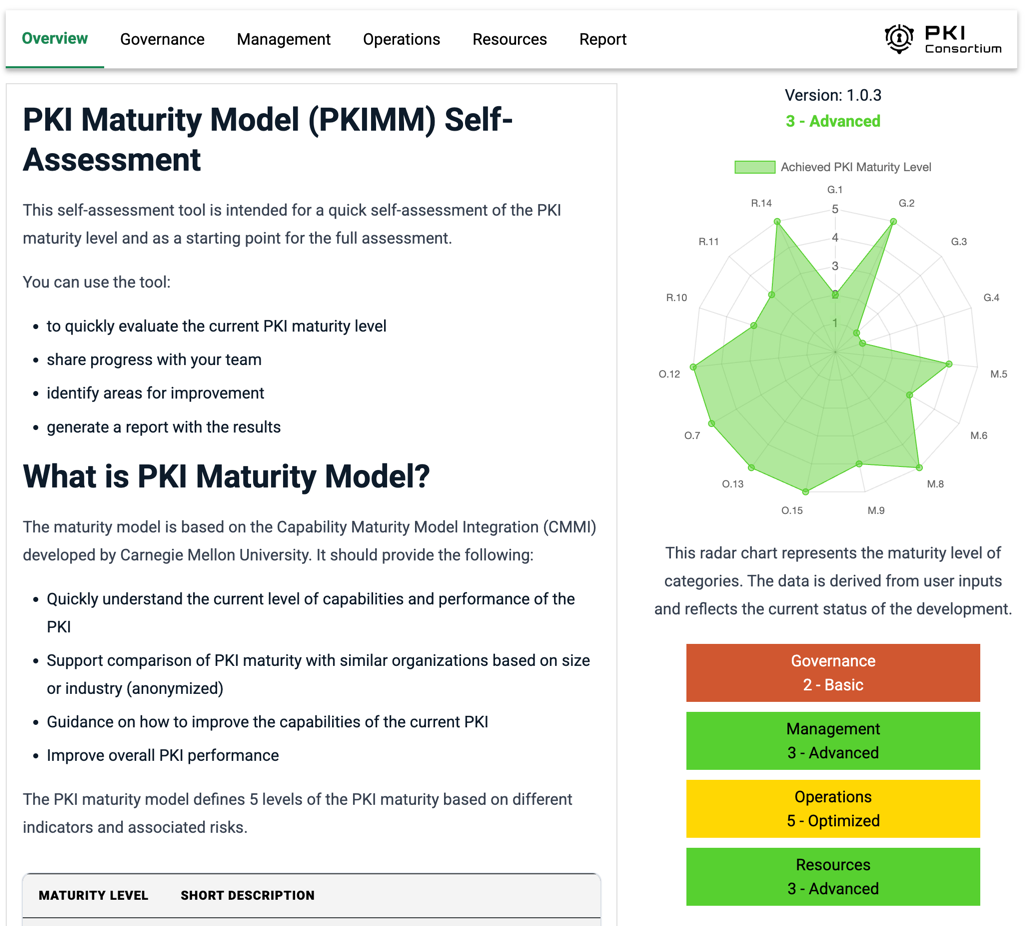
El modelo define cinco niveles de madurez:
- Inicial — procesos impredecibles con poco control; siempre reactivos.
- Básico — existen procesos por proyecto o caso, pero los controles siguen siendo mayoritariamente reactivos.
- Avanzado — los procesos siguen estándares organizativos; los controles son proactivos.
- Gestionado — los procesos se miden y controlan con un enfoque proactivo.
- Optimizado — mejora continua de los procesos y enfoque proactivo para la tecnología futura.
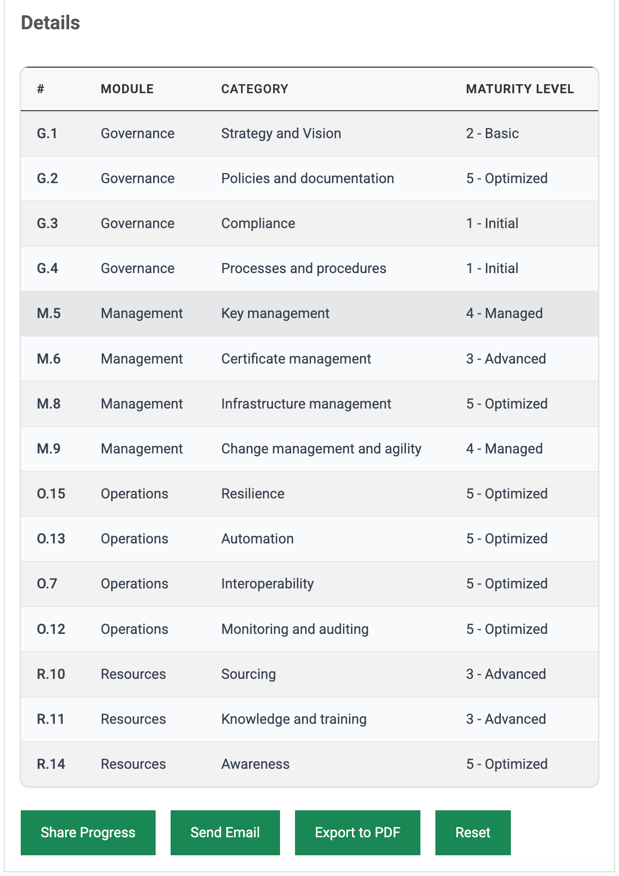
En concreto, el modelo se basa en CMMI y organiza 15 categorías de evaluación en cuatro módulos: Gobernanza (estrategia y visión, políticas y documentación, cumplimiento, procesos y procedimientos), Gestión (gestión de claves, gestión de certificados, gestión de infraestructura, gestión del cambio y agilidad), Operaciones (resiliencia, automatización, interoperabilidad, supervisión y auditoría) y Recursos (aprovisionamiento, conocimientos y formación, concienciación). Cada categoría se puntúa por separado. Por tanto, un equipo podría obtener Gestionado en gestión de claves pero Inicial en cumplimiento. Ambas puntuaciones importan, porque ese nivel de detalle es precisamente la finalidad del modelo: revelar dónde concentrar los esfuerzos.
De la evaluación a la hoja de ruta
Realizar una evaluación PKIMM no es una auditoría. Es un diagnóstico. El resultado es un perfil de madurez: un mapa de la situación de la organización en cada categoría, con indicadores claros de lo que exige el siguiente nivel.
| Dimensión | PKI ad hoc | PKI gobernada |
|---|---|---|
| Descubrimiento de certificados | Manual, incompleto | Inventario automatizado y centralizado |
| Proceso de renovación | Recordatorios de calendario, conocimiento informal | Rotación programada y basada en políticas |
| Gestión de claves | Por equipo, inconsistente | Centralizada y respaldada por HSM |
| Decisiones de revocación | Reactivas, sin documentar | Política definida, criterios documentados |
| Preparación para auditorías | “Podemos explicarlo si nos preguntan” | Rastro continuo de evidencias |
Pasar de la columna izquierda a la derecha no ocurre comprando una sola herramienta. Ocurre mediante avances estructurados y graduales, exactamente lo que PKIMM está diseñado para guiar.
En concreto, el modelo convierte prioridades vagas en proyectos ejecutables. En lugar de “mejorar nuestra PKI”, obtiene un objetivo concreto: “Nuestra gestión de certificados está en Básico. Para llegar a Avanzado necesitamos procedimientos de renovación documentados, descubrimiento automatizado y una política de revocación definida”. Ese nivel de especificidad cambia por completo la conversación.
PKIMM no le dice qué herramientas comprar. Le indica qué brechas operativas cerrar y en qué orden.
El modelo también ofrece a los arquitectos un lenguaje compartido con los directivos. Cuando un arquitecto de PKI dice a un CISO “necesitamos mejorar nuestra gestión de certificados”, la respuesta típica es “ya tenemos una CA”. PKIMM replantea la conversación: “Nuestra gestión de certificados está en Básico. Avanzado requiere estas capacidades concretas. Este es el argumento de inversión”. Como resultado, los niveles de madurez sustituyen afirmaciones subjetivas por posiciones medibles.
De la evaluación a la acción
PKIMM identifica las brechas. Cerrarlas es un reto distinto, y no existe una sola herramienta que cubra las 15 categorías. Mejorar la estrategia y la visión requiere alineación del liderazgo. Elevar las puntuaciones de concienciación y conocimiento exige programas de formación. Mejorar el cumplimiento requiere controles documentados y rastros de evidencias. Estos son cambios organizativos, no funcionalidades de producto.
Sin embargo, varias categorías de PKIMM —en particular la gestión de certificados, la gestión de claves y la automatización dentro de los módulos de Gestión y Operaciones— sí se benefician de herramientas operativas. Aquí es donde contribuyen plataformas como ILM. En concreto, ILM ayuda a cerrar brechas en las operaciones del ciclo de vida de certificados y claves: emisión basada en políticas, rotación automatizada, inventario centralizado y registros de auditoría. Estas capacidades se corresponden directamente con las categorías del módulo de Gestión que evalúa PKIMM.
Es importante destacar que las herramientas por sí solas no harán que una organización pase de Básico a Avanzado en todos los ámbitos. El módulo de Gobernanza (estrategia, políticas, cumplimiento, procesos) y el módulo de Recursos (aprovisionamiento, conocimiento, concienciación) requieren inversiones que ninguna plataforma puede sustituir. Un plan realista de mejora con PKIMM aborda los cuatro módulos, no solo aquellos a los que pueden llegar las herramientas.
Para las organizaciones que comienzan su recorrido con PKIMM, el camino práctico es sencillo:
- Realice la autoevaluación PKIMM para establecer una línea de base en los cuatro módulos.
- Identifique las dos o tres categorías con la mayor diferencia entre la madurez actual y la objetivo.
- Distinga qué brechas requieren cambios organizativos (gobernanza, formación, políticas) y cuáles requieren herramientas operativas (automatización, gestión del ciclo de vida, supervisión).
- Aborde ambas líneas en paralelo y vuelva a evaluar periódicamente para medir el progreso.
Cada ciclo cierra brechas concretas en lugar de intentar transformar todo de una vez. Ese enfoque gradual y basado en evidencias es lo que hace que PKIMM sea práctico y no meramente aspiracional. Los equipos que integran este ciclo en su práctica de gestión del ciclo de vida de la confianza observan que las mejoras de madurez se acumulan con el tiempo.
Conclusiones clave
- La mayoría de los entornos PKI operan con una madurez ad hoc, no por negligencia, sino por un crecimiento orgánico sin un marco de gobernanza.
- PKIMM ofrece una evaluación estructurada y medible de 15 categorías en cuatro módulos y cinco niveles de madurez (de Inicial a Optimizado).
- El modelo convierte prioridades vagas de “mejorar la PKI” en hojas de ruta específicas y accionables con objetivos concretos.
- PKIMM crea un lenguaje común entre arquitectos y directivos: los niveles de madurez sustituyen afirmaciones subjetivas por posiciones medibles.
- Herramientas como ILM ayudan a cerrar brechas en los módulos de Gestión y Operaciones (gestión de certificados, gestión de claves, automatización), pero Gobernanza y Recursos requieren cambios organizativos que ninguna plataforma puede sustituir.
Empiece con una línea de base. Realice la autoevaluación PKIMM para ver dónde se encuentran hoy sus operaciones de PKI y, a partir de ahí, construya la hoja de ruta de mejora basándose en evidencias, no en la intuición.