TL;DR: No puede migrar a la criptografía poscuántica sin saber qué activos criptográficos tiene. Un Cryptography Bill of Materials (CBOM) proporciona un inventario estructurado y estandarizado, y ya existen herramientas de código abierto para crearlo automáticamente.
En nuestra publicación anterior sobre la preparación poscuántica como imperativo estratégico, analizamos los pasos que las organizaciones deben seguir para migrar correctamente a la criptografía poscuántica (PQC). En concreto, en esta publicación nos centramos en uno de los requisitos previos clave: crear un inventario completo de activos criptográficos.
Por qué es importante el inventario de activos criptográficos
Crear un inventario de activos criptográficos es un primer paso fundamental en la migración a sistemas resistentes a la computación cuántica. En concreto, los activos criptográficos suelen estar profundamente integrados en sistemas, aplicaciones e infraestructura. Sin una comprensión clara de estos activos, es imposible evaluar el riesgo y planificar medidas de mitigación.
Además, en los entornos dinámicos actuales, las empresas deben anticiparse mediante el descubrimiento y la gestión exhaustivos de los activos criptográficos. Ambos esfuerzos son fundamentales a medida que la computación cuántica plantea riesgos crecientes para el cifrado clásico.
¿Qué debe contener un inventario?
Un inventario exhaustivo de activos criptográficos debe incluir:
- Claves criptográficas. Los componentes básicos del cifrado. Para cada clave, documente el tipo de almacenamiento, el propietario, el algoritmo, el formato y el estado.
- Certificados. Identidades electrónicas vinculadas a claves públicas. Registre el período de validez, el propietario y el algoritmo.
- Algoritmos. Registre qué algoritmos se utilizan para cifrado, autenticación y firma. Marque los que sean vulnerables a ataques cuánticos.
- Protocolos. TLS, IPSec y protocolos similares que definen operaciones criptográficas. Documente la versión y los detalles de implementación.
El proceso de creación de un inventario
Paso 1: Descubrimiento e identificación
El primer paso consiste en identificar dónde se utilizan los activos criptográficos en toda su infraestructura. Estos activos pueden estar almacenados en:
- Autoridades de certificación (CA)
- Servidores y bases de datos
- Módulos de seguridad de hardware (HSM)
- Tráfico de red, incluido el tráfico cifrado
- Proveedores de nube
- Contenedores y microservicios
Sin embargo, dada la complejidad de los entornos de TI modernos, depender de hojas de cálculo no es práctico. En su lugar, son esenciales las herramientas automatizadas que permiten descubrir activos en plataformas diversas.
Paso 2: Recopilación de propiedades de los activos
Una vez descubiertos, debe recopilar metadatos sobre estos activos criptográficos. Esto incluye:
- Propiedad — ¿quién es responsable de gestionar el activo criptográfico?
- Aplicación — ¿qué aplicaciones o sistemas utilizan el activo?
- Dependencias — ¿qué otros sistemas, bibliotecas o servicios dependen del activo?
En conjunto, estos detalles proporcionan a las organizaciones el contexto necesario para gestionar los riesgos de forma eficaz, especialmente durante la transición a la criptografía poscuántica.
Paso 3: Creación de un inventario sólido
Un inventario bien estructurado ofrece varias ventajas:
- Planificación. Identifique algoritmos obsoletos y activos que deban sustituirse o actualizarse.
- Evaluación de riesgos. La supervisión periódica permite una gestión proactiva del riesgo. Haga seguimiento del cumplimiento y del progreso hacia la preparación cuántica.
- Identificación de dependencias. Saber cómo están interconectados los activos evita interrupciones durante la migración.
Aprovechar el Cryptography Bill of Materials (CBOM)
Para simplificar y estandarizar el proceso de inventario, muchas organizaciones están recurriendo al Cryptography Bill of Materials (CBOM). CBOM es un modelo extensible que permite a las organizaciones describir activos criptográficos y sus dependencias en un formato estructurado. Es importante destacar que forma parte del marco OWASP CycloneDX, diseñado para reducir los riesgos cibernéticos proporcionando una visión detallada de la infraestructura criptográfica.
Características principales de CBOM
- Modelado de activos criptográficos — CBOM proporciona un marco para modelar claves, certificados, algoritmos y protocolos.
- Captura de propiedades de los activos — registra atributos clave como el tipo de algoritmo, la longitud de la clave, los detalles de uso y mucho más.
- Seguimiento de dependencias — CBOM mapea las dependencias entre distintos activos criptográficos y los sistemas que los utilizan.
- Compatibilidad con CycloneDX. CBOM se integra con el estándar SBOM de CycloneDX, lo que facilita su incorporación a las herramientas existentes de la cadena de suministro.
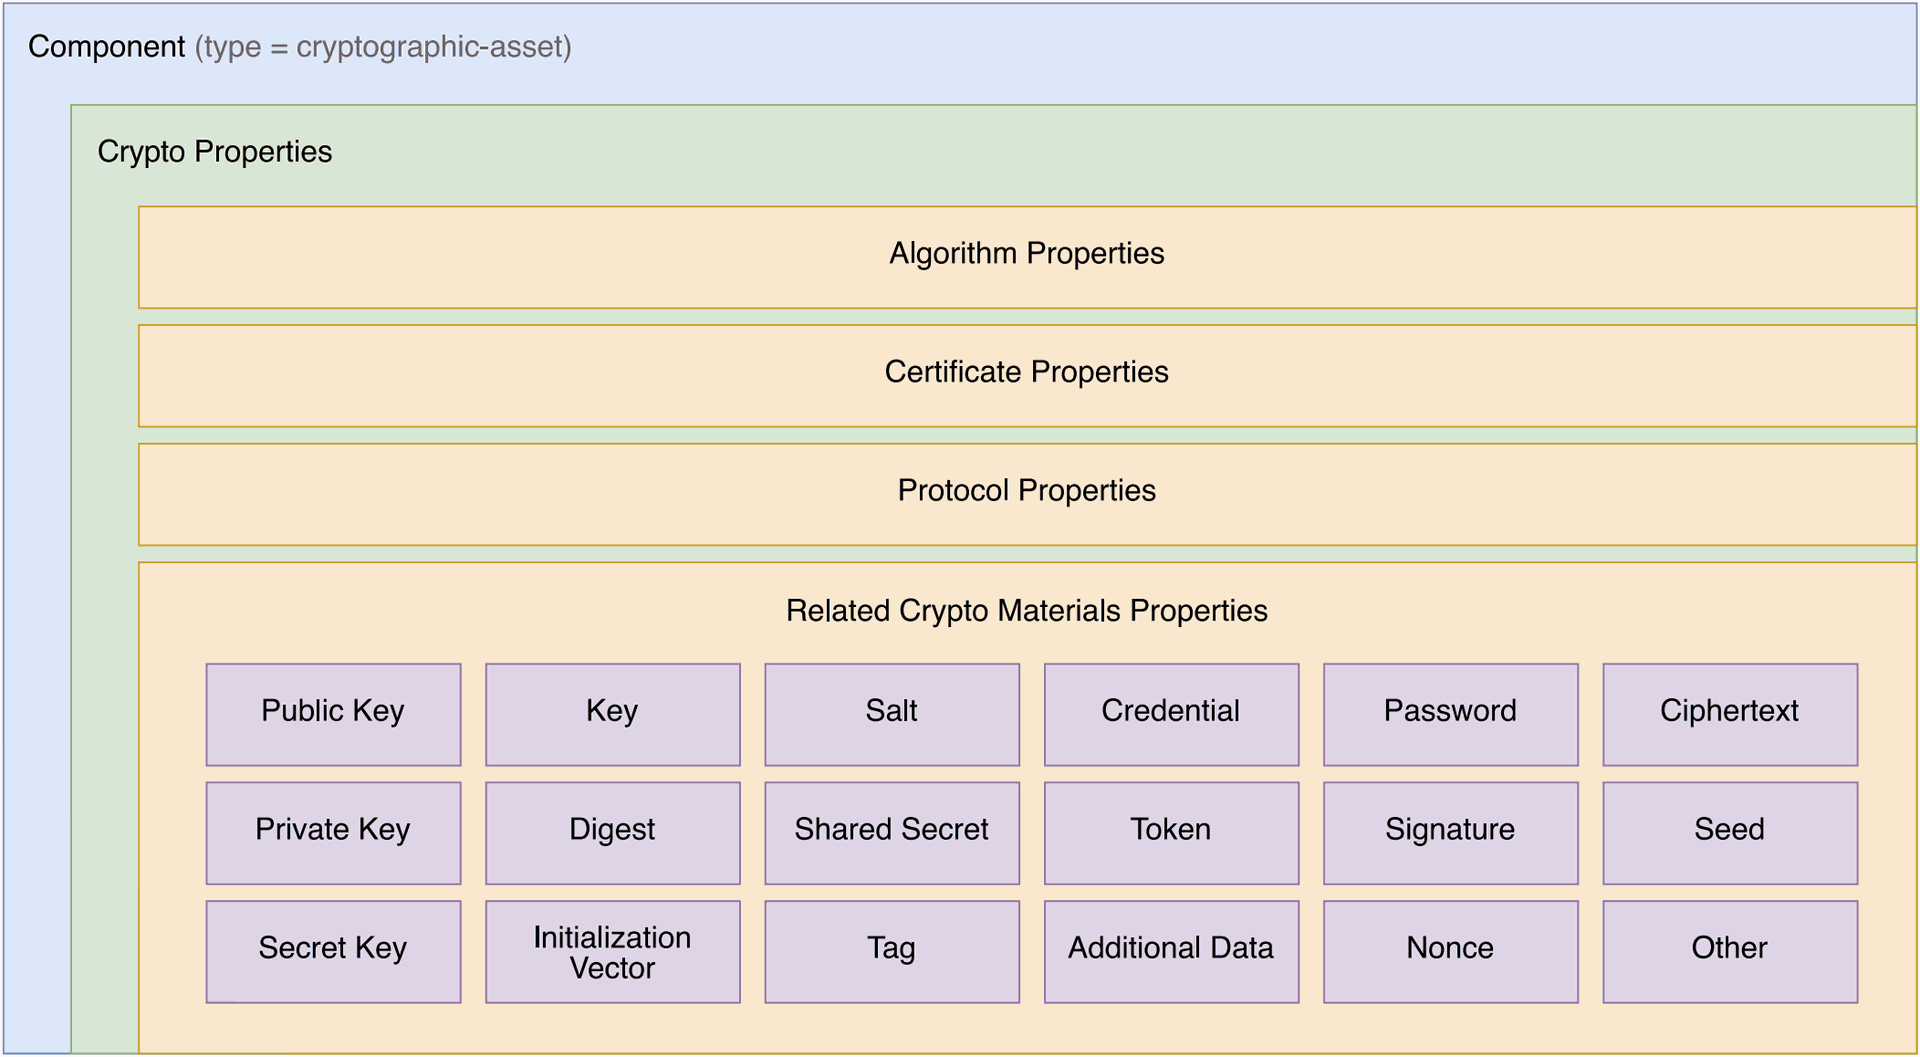
El diagrama siguiente muestra la estructura de un componente CBOM. Cada activo criptográfico se describe mediante sus propiedades criptográficas —detalles del algoritmo, certificado y protocolo— junto con materiales criptográficos relacionados, como claves, secretos, tokens y firmas.
Ejemplo: clave criptográfica en CBOM
Así podría representarse una clave criptográfica mediante CBOM en el formato CycloneDX:
{
  "components": [
    {
      "name": "RSA-2048",
      "type": "cryptographic-asset",
      "bom-ref": "crypto/key/rsa-2048@1.2.840.113549.1.1.1",
      "cryptoProperties": {
        "assetType": "related-crypto-material",
        "relatedCryptoMaterialProperties": {
          "type": "public-key",
          "id": "2e9ef09e-dfac-4526-96b4-d02f31af1b22",
          "state": "active",
          "size": 2048,
          "algorithmRef": "crypto/algorithm/rsa-2048@1.2.840.113549.1.1.1",
          "creationDate": "2016-11-21T08:00:00Z",
          "activationDate": "2016-11-21T08:20:00Z"
        },
        "oid": "1.2.840.113549.1.1.1"
      }
    }
  ]
}
Limitaciones de CBOM
Aunque CBOM ofrece un enfoque estructurado para catalogar activos criptográficos, solo captura información estática: una instantánea del entorno actual. Por ello, es importante actualizar periódicamente el inventario para reflejar los cambios.
Herramientas para crear un inventario criptográfico con CBOM
Existen varias herramientas de código abierto para ayudar a las organizaciones a adoptar CBOM. La tabla siguiente incluye herramientas de escaneo, almacenamiento y análisis.
| Herramienta | Descripción |
|---|---|
| CBOM-Lens | Herramienta CLI que escanea sistemas de archivos, imágenes de contenedores y puertos de red en busca de activos criptográficos y genera un CBOM CycloneDX 1.6. Admite escaneos programados y detección de algoritmos PQC. Desarrollada por OmniTrust. |
| CBOM-Repository | Servicio de API REST para almacenar, versionar y buscar documentos CBOM. Se basa en backends compatibles con S3, con gestión automática de versiones y recuperación basada en URN. Desarrollado por OmniTrust. |
| CycloneDX CBOM | Descripción general del estándar CBOM con una lista de herramientas disponibles y la propia especificación. |
| CBOMKit | Conjunto de herramientas diseñado para trabajar con CBOM, con funciones para la detección y gestión de activos criptográficos. |
| Sonar Cryptography Plugin | Plugin de SonarQube que detecta activos criptográficos en el código fuente y genera CBOM. |
| CBOMkit-theia | Herramienta para detectar activos criptográficos en imágenes de contenedores y directorios y generar CBOM. |
| Cryptobom Forge | Analiza la salida de CodeQL para el análisis de activos criptográficos y genera CBOM. |
| CryptoMon | Analiza la criptografía TLS en tránsito y genera CBOM. |
Conclusión
Crear un inventario completo de activos criptográficos es un paso esencial para migrar a la criptografía poscuántica. A medida que la computación cuántica sigue evolucionando, se vuelve más urgente que las organizaciones protejan su infraestructura criptográfica. En última instancia, herramientas como CBOM ofrecen un enfoque estructurado para gestionar los activos criptográficos y prepararse para el futuro cuántico.
En concreto, al identificar, documentar y evaluar ahora los activos criptográficos, las empresas pueden reducir significativamente su riesgo en la era poscuántica.