El entusiasmo por la IA está en todas partes. El control de la IA, no.
Ahora mismo, la conversación sobre IA se parece un poco a la primera era de la nube mezclada con la proliferación de SaaS y el entusiasmo de la era cripto, todo ocurriendo a la vez.
Mire donde mire, hay memes sobre facturas de tokens que se disparan, reels sobre la escasez de GPU, capturas de facturas enormes de IA y startups que anuncian orgullosamente que han convertido literalmente todo en “impulsado por IA”. Los empleados cargan discretamente suscripciones de IA como gastos, los departamentos experimentan de forma independiente y nuevas herramientas de IA aparecen por toda la organización más rápido de lo que TI puede siquiera inventariarlas.
Parte del humor está justificado porque el gasto es real. La experimentación es real. El caos también es real.
Pero, por debajo de todo el entusiasmo, se está formando silenciosamente un problema operativo mucho mayor dentro de las empresas:
La IA se está extendiendo más rápido de lo que los equipos de gobernanza, arquitectura, compras, ciberseguridad y finanzas pueden seguir.
Esa es la verdadera historia que empieza a emerger bajo la superficie del auge de la IA.
La Shadow AI se está convirtiendo en la nueva Shadow IT
Hace unos años, las organizaciones se preocupaban por la Shadow IT: empleados que ponían en marcha aplicaciones SaaS, cargas de trabajo en la nube y herramientas fuera de los procesos aprobados de compras o seguridad.
Ahora estamos entrando en la era de la Shadow AI.
Y este problema es mayor porque los sistemas de IA hacen más que almacenar datos o automatizar flujos de trabajo. Razonan, toman decisiones, se conectan a API, acceden a sistemas sensibles y operan cada vez más con autoridad delegada mediante agentes y automatizaciones.
En muchas organizaciones actuales, nadie sabe realmente:
- qué herramientas de IA utilizan los empleados
- qué extensiones del navegador están instaladas
- qué API están conectadas a los sistemas de la empresa
- qué datos se están enviando a modelos externos
- qué flujos de trabajo autónomos están operando
- dónde se está acumulando el gasto en tokens
Esto ya no es solo proliferación de software.
Es proliferación de inteligencia.
La economía de tokens de IA ya se está descontrolando
Jensen Huang y otros líderes de IA probablemente tengan razón al decir que la sociedad va a gastar cantidades extraordinarias de dinero en capacidad de cómputo para IA durante la próxima década.
Pero existe una distinción importante entre la economía de los hyperscalers y la economía empresarial.
La mayoría de las empresas terminan necesitando eficiencia operativa.
Ahora mismo, muchas organizaciones utilizan modelos de razonamiento de frontera para casi todo lo imaginable, incluso para tareas que quizá no requieran ese nivel de inteligencia.
¿Necesita resumir documentos?
Use el modelo de razonamiento más grande disponible.
¿Necesita una automatización ligera de flujos de trabajo?
Use un modelo de frontera.
¿Necesita clasificar tickets internos?
Gaste tokens premium.
Actualmente, la industria funciona con la mentalidad de que más IA equivale automáticamente a mejores resultados.
Pero, tarde o temprano, aparece la realidad operativa.
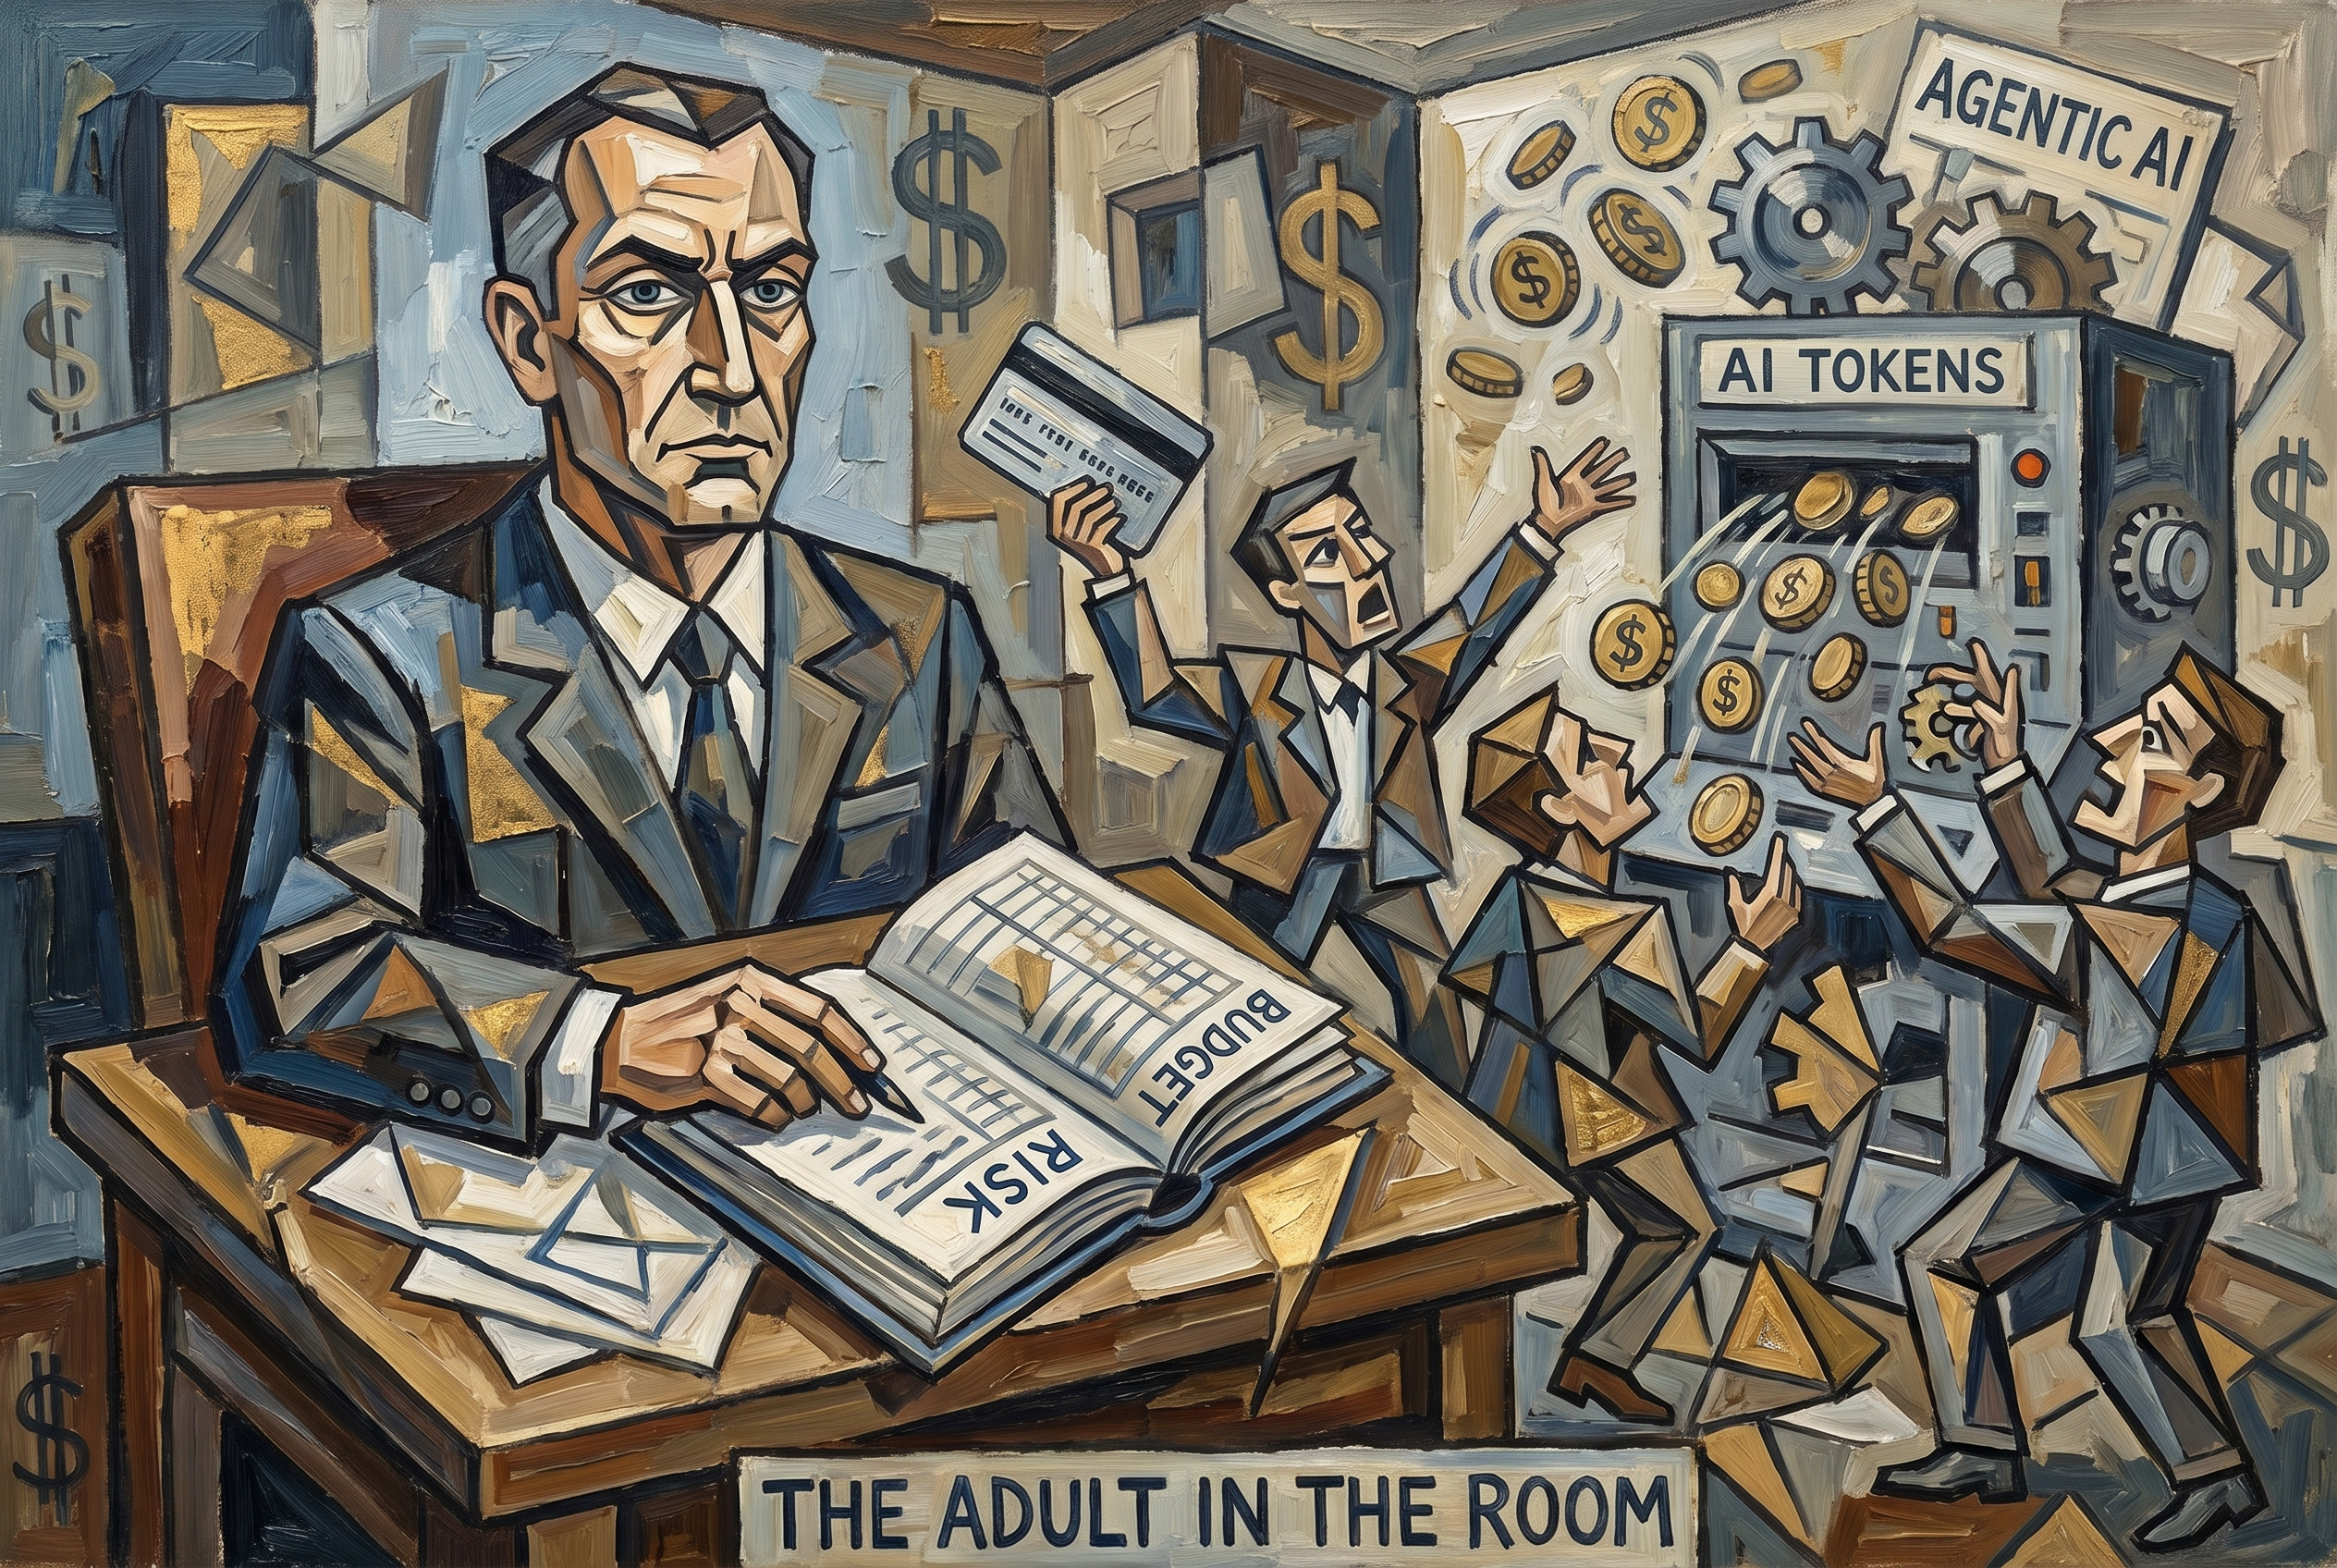
El CFO empieza a preguntar por qué se disparan las facturas de tokens. Compras empieza a preguntar a cuántos proveedores de IA se está pagando realmente. Los CIO empiezan a cuestionarse si la organización está estandarizando de forma inteligente o simplemente acumulando proliferación de IA a la velocidad de la nube.
Es entonces cuando las empresas empiezan a entrar en la siguiente fase de madurez de la IA:
racionalización.
No todos los flujos de trabajo necesitan un modelo de frontera
Los modelos de frontera como GPT-5.5 y Claude 4.7 son logros tecnológicos extraordinarios. Representan miles de millones de dólares de entrenamiento, capacidad de razonamiento de élite y algunos de los sistemas computacionales más avanzados jamás construidos.
Pero no todas las tareas empresariales requieren una capacidad de razonamiento de nivel MBA o doctorado.
Una cantidad sorprendente de automatización empresarial se reduce en realidad a tareas operativas repetitivas, razonamiento ligero, recuperación, enrutamiento, resumen, clasificación y flujos de trabajo estructurados.
Ahí es donde los modelos locales y de pesos abiertos más pequeños se vuelven increíblemente importantes.
Muchas organizaciones empiezan a darse cuenta de que un gran porcentaje de las cargas de trabajo de IA empresarial puede ejecutarse perfectamente bien en:
- modelos privados más pequeños
- agentes restringidos
- IA ligera de pesos abiertos
- sistemas de inferencia local
- flujos de trabajo deterministas
Y, a menudo, con un coste drásticamente menor, menor latencia, mayor privacidad, una superficie de ataque reducida y poco o ningún gasto recurrente en tokens.
La arquitectura futura de IA empresarial probablemente no será:
“Un modelo para gobernarlos a todos”.
Será:
“La inteligencia adecuada para la tarea adecuada”.
A veces realmente necesita razonamiento de frontera.
Otras veces, un modelo más pequeño, más barato y más controlado es exactamente la decisión empresarial más inteligente.
Por qué el CISO y el CIO de repente importan más que nunca
Aquí es donde el papel del liderazgo de ciberseguridad y TI empieza a cambiar de forma drástica.
Históricamente, muchas organizaciones veían a los equipos de seguridad como responsables de hacer cumplir el cumplimiento o como bloqueadores. Pero la IA cambia la ecuación porque alguien tiene que ayudar ahora a la organización a responder preguntas que de repente afectan simultáneamente a seguridad, operaciones, compras, finanzas y gobernanza.
Preguntas como:
- ¿Qué IA se está utilizando realmente?
- ¿Qué agentes existen?
- ¿Qué modelos están conectados?
- ¿A qué sistemas pueden acceder esos agentes?
- ¿Qué datos se están exponiendo externamente?
- ¿Qué cargas de trabajo realmente requieren modelos de frontera?
- ¿Dónde se están disparando los costes innecesariamente?
Esto ya no es solo un problema de ciberseguridad.
Es un problema de control operativo.
Y, cada vez más, las organizaciones del CIO y el CISO podrían convertirse en los únicos equipos posicionados para ayudar al negocio a escalar la IA de forma sostenible e inteligente.
No porque quieran detener la IA.
Sino porque pueden convertirse en piezas fundamentales para que la IA empresarial sea económicamente viable, operativamente segura y gobernable con el tiempo.
La próxima generación de liderazgo en ciberseguridad podría parecerse menos al “Departamento del No” y más a socios de optimización de IA empresarial.
El riesgo oculto del que nadie habla: el comportamiento de la IA en tiempo de ejecución
Una de las realidades menos comentadas de la adopción de IA empresarial es el riesgo de ejecución en tiempo de ejecución.
La mayoría de las conversaciones actuales se centran en prompts, copilotos, benchmarks y mejoras de productividad.
Pero la pregunta operativa más importante se convierte cada vez más en:
“¿Qué están haciendo realmente estos agentes una vez que están en ejecución?”
Los agentes de IA modernos pueden acceder a archivos, conectarse a plataformas SaaS, llamar a API, automatizar flujos de trabajo, recuperar datos sensibles y ejecutar acciones de forma autónoma.
A diferencia del software tradicional, el comportamiento de la IA también puede ser dinámico y probabilístico. Eso crea un problema de confianza en tiempo de ejecución completamente nuevo.
Con el tiempo, “la IA siendo IA” deja de resultar gracioso cuando:
- se filtran datos sensibles
- las automatizaciones se comportan de forma impredecible
- los agentes ejecutan acciones no deseadas
- o los flujos de trabajo empiezan a encadenarse de formas inseguras
Por eso la visibilidad y el control en tiempo de ejecución se están convirtiendo en requisitos arquitectónicos esenciales para adoptar IA empresarial.
No solo políticas de gobernanza guardadas en presentaciones.
Aplicación operativa real.
La estrategia futura de IA empresarial: Descubrir → Controlar → Habilitar
Las organizaciones que maduren con éxito en IA probablemente seguirán un modelo operativo muy sencillo:
Primero, descubrir qué IA existe realmente en toda la organización. No puede controlar lo que no puede ver. Eso significa crear visibilidad sobre modelos, agentes, API, uso del navegador, flujos de trabajo, integraciones, consumo de tokens y actividad autónoma.
Segundo, controlarla. No en el sentido de matar la innovación, sino introduciendo disciplina operativa en torno al comportamiento en tiempo de ejecución, los permisos, la selección de modelos, el acceso a datos, la gestión de costes y los límites de ejecución. Aquí es donde las organizaciones empiezan a determinar qué cargas de trabajo realmente necesitan razonamiento de frontera y dónde los modelos de pesos abiertos o locales tienen mucho más sentido desde el punto de vista operativo y financiero.
Y, por último, habilitarla de forma segura a escala.
Esa es la parte importante que muchas personas pasan por alto.
El objetivo no es detener la adopción de la IA.
El objetivo es crear suficiente visibilidad y control para que las organizaciones puedan acelerar con confianza la adopción de IA sin introducir gasto descontrolado, una superficie de ataque innecesaria o caos operativo.
Los mejores equipos de seguridad no acabarán con la IA: la optimizarán
Las organizaciones más inteligentes no van a prohibir la IA.
Esa batalla ya terminó.
En su lugar, la racionalizarán, optimizarán, inventariarán y alinearán con el valor empresarial real.
Las organizaciones que tengan éxito en el futuro de la IA empresarial probablemente serán las que entiendan:
- dónde importa realmente el razonamiento de frontera
- dónde son suficientes modelos más pequeños
- cómo reducir la complejidad innecesaria
- cómo gestionar el riesgo en tiempo de ejecución
- y cómo escalar la IA de forma responsable sin dejar que la entropía operativa tome el control
Eso no es estar en contra de la innovación.
Eso es madurez operativa.
Una nueva capa operativa para la IA empresarial
Esta es una de las razones por las que me entusiasma personalmente la aparición de una nueva categoría de plataformas operativas de IA empresarial centradas en visibilidad, control en tiempo de ejecución, orquestación inteligente de modelos y habilitación segura.
En RSAC San Francisco a principios de este año, OmniTrust presentó discretamente un nuevo plano de control para IA empresarial diseñado en torno a una filosofía operativa sencilla:
Descubrir → Controlar → Habilitar.
La idea es sencilla: ayudar a las organizaciones a descubrir la Shadow AI y la proliferación de modelos, introducir visibilidad en tiempo de ejecución y control operativo, y después poner agentes de IA de forma segura en manos de los trabajadores del conocimiento cotidianos sin crear gasto descontrolado, comportamiento impredecible o riesgo operativo innecesario.
Lo especialmente interesante es la capacidad de combinar de forma inteligente:
- modelos de frontera donde se requiere razonamiento de élite
- modelos locales o de pesos abiertos donde una ejecución controlada y de menor coste tiene más sentido
- y agentes gobernados que operan dentro de límites y permisos claros
En muchos sentidos, esto parece el comienzo de la fase de “supervisión adulta” de la IA empresarial.
No anti-IA. No antiinnovación.
Simplemente una IA operativamente sostenible.
Sospecho que durante los próximos 12–24 meses veremos un gran cambio de:
“¿Quién tiene más IA?”
…a:
“¿Quién puede operacionalizar la IA de forma segura, inteligente y económica a escala?”
La adopción de IA se está acelerando más rápido de lo que la mayoría de las empresas pueden operacionalizarla.
Eso genera Shadow AI, agentes sin control, herramientas fragmentadas, gasto en tokens que se dispara, riesgo en tiempo de ejecución, permisos poco claros y superficies de ataque que se expanden rápidamente.
Las organizaciones que prosperen en la siguiente fase de adopción de IA no serán simplemente las que utilicen más IA.
Serán las que:
- la comprendan
- la inventaríen
- la controlen
- la optimicen
- y la habiliten de forma segura en toda la empresa
Porque la IA ya se está utilizando.
Pero en muchas organizaciones… todavía no se está controlando.